Neu Mail mit Plugin zum testen der Sicherheitslücke echt?

  • Ersteller des Themas Ersteller des Themas gigi80
  • Erstellungsdatum Erstellungsdatum

helminec

Gut bekanntes Mitglied
16. Mai 2008
899
14
Coburg
Ich habe das Plugin installiert und ausgeführt. Gestern dann Update auf Version 1.03 - neue Prüfung, nur einige wenige Warnungen, die sich scheinbar auf andere Plugins beziehen. Ich scheine nicht betroffen (allerdings habe ich auch nur ein erbärmliches Wissen).
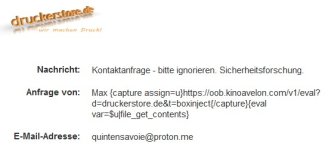
Dann allerdings bekam ich die auf dem Bild dargestellte Mail. Kann mir jemand sagen, was das ist???
 

Anhänge

  • Screenshot 2026-07-15 093712.jpg
    Screenshot 2026-07-15 093712.jpg
    27,8 KB · Aufrufe: 47
  • Gefällt mir
Reaktionen: arminma

NoOne

Sehr aktives Mitglied
16. März 2024
669
229
Ich habe das Plugin installiert und ausgeführt. Gestern dann Update auf Version 1.03 - neue Prüfung, nur einige wenige Warnungen, die sich scheinbar auf andere Plugins beziehen. Ich scheine nicht betroffen (allerdings habe ich auch nur ein erbärmliches Wissen).
Dann allerdings bekam ich die auf dem Bild dargestellte Mail. Kann mir jemand sagen, was das ist???
Das sieht so aus als sollte die Sicherheitlücke genutzt werden, um eine Box einzufügen das deine Zahlungen umleitet. Was go-ecommerce z.B. hier beschreibt: https://go-ecommerce.de/news/man-in-the-cart-jtl-shop-checkout-betrug

Da die Variablen hier im klartext stehen und nicht deren Inhalt, würde ich sagen, dass der Angriff missglückt ist. Du könntest allerdings trotzdem prüfen, ob du in deinem Backend unter "Standardelemente -> Footer / Boxen" eine neue Box hast, die nicht da sein sollte. Oder generell alle Boxen prüfen (also auf bearbeiten klicken) und bei den Textfeldern auf das <> Symbol klicken und schauen, ob etwas wie <script src='xxx'> irgendwo da drin steht, das nicht von dir eingefügt wurde. Ich weiß nicht ob der Security Scanner diese spezifische Attacke findet.
 
  • Gefällt mir
Reaktionen: arminma

arminma

Sehr aktives Mitglied
2. Januar 2017
225
110
Das sieht so aus als sollte die Sicherheitlücke genutzt werden, um eine Box einzufügen das deine Zahlungen umleitet. Was go-ecommerce z.B. hier beschreibt: https://go-ecommerce.de/news/man-in-the-cart-jtl-shop-checkout-betrug

Da die Variablen hier im klartext stehen und nicht deren Inhalt, würde ich sagen, dass der Angriff missglückt ist. Du könntest allerdings trotzdem prüfen, ob du in deinem Backend unter "Standardelemente -> Footer / Boxen" eine neue Box hast, die nicht da sein sollte. Oder generell alle Boxen prüfen (also auf bearbeiten klicken) und bei den Textfeldern auf das <> Symbol klicken und schauen, ob etwas wie <script src='xxx'> irgendwo da drin steht, das nicht von dir eingefügt wurde. Ich weiß nicht ob der Security Scanner diese spezifische Attacke findet.
Hallo NoOne, vielen Dank für Deine Einschätzung...ich habe heute nacht die selbe mail erhalten (mit meiner Domain natürlich, aber rest ist gleich/ Darf ich Dich kurz um Rat bitten: Ich hab das Econupdate ausgeführt, shop ist 5.4.2.../ dort wird das unter punkt: integrität.....
Prüft CMS- und Box-Inhalte auf eingeschleustes JavaScript, externe Skript-Referenzen und Smarty-Injection. Deckt DB-basierte Angriffe ab, die der Datei-Scan nicht sieht (z. B. Magecart-Skimmer über CVE-2026-54390).
●Keine eingeschleusten Skripte oder Schadmuster in den Shop-Inhalten gefunden.
 

NoOne

Sehr aktives Mitglied
16. März 2024
669
229
Hallo NoOne, vielen Dank für Deine Einschätzung...ich habe heute nacht die selbe mail erhalten (mit meiner Domain natürlich, aber rest ist gleich/ Darf ich Dich kurz um Rat bitten: Ich hab das Econupdate ausgeführt, shop ist 5.4.2.../ dort wird das unter punkt: integrität.....
Prüft CMS- und Box-Inhalte auf eingeschleustes JavaScript, externe Skript-Referenzen und Smarty-Injection. Deckt DB-basierte Angriffe ab, die der Datei-Scan nicht sieht (z. B. Magecart-Skimmer über CVE-2026-54390).
●Keine eingeschleusten Skripte oder Schadmuster in den Shop-Inhalten gefunden.
Klingt gut, dann scheint das Plugin durchaus danach zu scannen und nichts gefunden zu haben.
 

EcomSec

Neues Mitglied
16. Juli 2026
3
3
Firma
EcomSec
Guten Abend,

vielen Dank für die Feedbacks.

Kurz zur Einordnung, was der Scanner an dieser Stelle prüft: CMS- und Box-Inhalte sowie weitere DB-Felder auf eingeschleustes JavaScript, externe Skript-Referenzen und Smarty-Injection. Das ergänzt den Datei-Scan, weil datenbankbasierte Angriffe, etwa Skimmer, die sich in Inhalten einnisten, auf Dateiebene schlicht nicht sichtbar sind.

Der Scanner erkennt bekannte Muster. Angriffsvektoren ändern sich, und wir pflegen das Plugin nach, sobald uns neue Methoden bekannt werden, aber ein leeres Ergebnis ist eine Ersteinschätzung, kein Freifahrtschein und keine Unbedenklichkeitsbescheinigung.

@arminma: Gut, dass Du mit dem Provider gezielt in die Logs schaust. Das ist bei einem konkreten Verdacht ohnehin der belastbarere Weg als jeder Scan.

Bei weiteren Fragen stehe ich gerne zur Verfügung.

Viele Grüße
Dimitri
 
  • Gefällt mir
Reaktionen: saw und sar.no

arminma

Sehr aktives Mitglied
2. Januar 2017
225
110
Guten Abend,

vielen Dank für die Feedbacks.

Kurz zur Einordnung, was der Scanner an dieser Stelle prüft: CMS- und Box-Inhalte sowie weitere DB-Felder auf eingeschleustes JavaScript, externe Skript-Referenzen und Smarty-Injection. Das ergänzt den Datei-Scan, weil datenbankbasierte Angriffe, etwa Skimmer, die sich in Inhalten einnisten, auf Dateiebene schlicht nicht sichtbar sind.

Der Scanner erkennt bekannte Muster. Angriffsvektoren ändern sich, und wir pflegen das Plugin nach, sobald uns neue Methoden bekannt werden, aber ein leeres Ergebnis ist eine Ersteinschätzung, kein Freifahrtschein und keine Unbedenklichkeitsbescheinigung.

@arminma: Gut, dass Du mit dem Provider gezielt in die Logs schaust. Das ist bei einem konkreten Verdacht ohnehin der belastbarere Weg als jeder Scan.

Bei weiteren Fragen stehe ich gerne zur Verfügung.

Viele Grüße
Dimitri
Hallo Dimitri, Danke für das Feedback, vielleicht besteht die Möglichkeit morgen kurz zu sprechen? Hast Du Kapazitäten?
 

Ähnliche Themen