
Hacker-Angriff auf meine 301 Weiterleitungen -> Komische .htaccess Datei

deepblue

Sehr aktives Mitglied
2. Januar 2009
2.301
6
Hannover / Hamburg
Hallo,
habe alle Domainname mit einer 301 Weiterleitung auf die Hauptdomain also zu meinem JTL-Shop umgeleitet.

Wie ich heute gesehen habe wurde meine .htaccess Datei ausgetauscht.

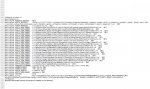
Hier mal der komische Eintrag in meiner .htaccess Datei. Was bewirkt dieser Eintrag?
Bildschirmfoto 2014-01-21 um 15.40.19.jpg


Bitte schaut euch mal den Screenshot an. Bin für jede Hilfe sehr dankbar. Vielen Dank

 

Anhänge

  • Bildschirmfoto 2014-01-21 um 15.40.19.jpg
    Bildschirmfoto 2014-01-21 um 15.40.19.jpg
    77 KB · Aufrufe: 107

casim

Sehr aktives Mitglied
26. Juni 2012
5.934
10
AW: Hacker-Angriff auf meine 301 Weiterleitungen -> Komische .htaccess Datei

WENN ein Link zu deinem Shop über eine Suchmaschine aufgreufen wird, DANN wird der Kunde (Link-Nutze) zu der spam-Seite weiter geleitet.

Ruft man deinen Shop direkt auf, passiert dies nicht.

Mich würde aber vielmehr die Tatsache beschäftigen, dass dein Webserver kompromitiert wurde ... d.h. alles löschen, sämtliche Zugangsdaten ändern, Shop/Webserver neu aufbauen, webhoster informieren
 

deepblue

Sehr aktives Mitglied
2. Januar 2009
2.301
6
Hannover / Hamburg
AW: Hacker-Angriff auf meine 301 Weiterleitungen -> Komische .htaccess Datei

kam den den Hacker Angriff von meinem Rechner aus oder wurde nur der Server angegriffen?
Für mich komisch das unterschiedliche Domainnamen davon betroffen sind. Alle Domainnamen lagen bei all-inkl.com und eine bei estugo.net. der zusätze code wurde in der .htaccess datei ganz weit hinten eingefügt. Habe alle .htaccess Dateien geändert. Müssen die zugangsdaten auch alle neu erstellt werden?
 

casim

Sehr aktives Mitglied
26. Juni 2012
5.934
10
AW: Hacker-Angriff auf meine 301 Weiterleitungen -> Komische .htaccess Datei

Alle Domainnamen lagen bei all-inkl.com und eine bei estugo.net.

Spricht dafür, dass die Zugangsdaten bei dir ausgelesen wurden

Habe alle .htaccess Dateien geändert. Müssen die zugangsdaten auch alle neu erstellt werden?

Zugangsdaten AUF JEDEN FALL

Mir wäre es aber zu heikel, nur die sichtbaren Veränderungen in der/den htaccess zu beseitigen. Du weiß nicht, ob nicht durch die Kompromitierung noch ganz andere Systemdateien betroffen sind ... daher

clean install
 

deepblue

Sehr aktives Mitglied
2. Januar 2009
2.301
6
Hannover / Hamburg
AW: Hacker-Angriff auf meine 301 Weiterleitungen -> Komische .htaccess Datei

ok, vielen Dank erst einmal für deine Hilfe. Werde die Daten bei den Providern komplett ändern.

Sollte ich die Rechner auch noch einmal komplett Scannen? Wenn ja welches Antiviren Programm kannst du empfehlen, welches sich auch mit JTL-Wawi verträgt?
 

cschulle

Gut bekanntes Mitglied
1. November 2013
130
0
Österreich
AW: Hacker-Angriff auf meine 301 Weiterleitungen -> Komische .htaccess Datei

Hi,

ich würde mir vielmehr Gedanken machen wie das passieren konnte. Hosterproblem? Oder doch vom Rechner aus die Zugangsdaten ausgespäht? Um Nummer sicher zu gehen mach folgendes:

- Kennwörter von einen Rechner aus ändern wo Du Dir 100%ig sicher bist, dass dieser nicht kompromitiert (verseucht) ist
- Neuinstallation Windows PC (Format C:!), Malware/Virus/Trojaner wirst Du nie 100%ig wegbekommen
- Anschaffung einer Antivirussoftware (sieh mal die Antiviren Test von PC-Welt, iX oder ähnlichen PC Zeitschriften), auf ja keinen Fall die MS Essentials da die für A&F sind

Weiters Deinen Hoster kontaktieren, der soll Dir die Logfiles geben (wenn Du keinen Server gehostet hast) bzw. vielleicht kann der die Auswerten. Sollte die Attacke von EU-Raum ausgehen, Strafanzeige bei der Polizei machen.
Hab gerade so einen ähnlichenFall bei einen meiner Kunden von mir. Vielleicht ist auch nur die Serverinstallation nicht aktuell.

Gruss
 

casim

Sehr aktives Mitglied
26. Juni 2012
5.934
10
AW: Hacker-Angriff auf meine 301 Weiterleitungen -> Komische .htaccess Datei

Wenn ja welches Antiviren Programm kannst du empfehlen, welches sich auch mit JTL-Wawi verträgt?

die Frage erübrigt sich, denn bei einem sinnvollen/korrekten Virenscan startest du den Rechner von einer Boot-CD, von der du aus den Virenscann startest, der sich ebenfalls auf der boot-CD befindet (und die WaWi damit nicht geladen wird).

Danach noch 2-3 Online-Scans mit den gängigen Online-Viren-Scannern
 

JayJayS

Gut bekanntes Mitglied
11. Juli 2012
671
1
AW: Hacker-Angriff auf meine 301 Weiterleitungen -> Komische .htaccess Datei

Meist geschehen solche Angriffe direkt auf dem Server. Hier gibt es meist eine Sicherheitslücke in irgendeiner nicht aktuellen Software. Die kann serverseitig oder aber auch von dir auf dem Webspace installiert worden sein. Als erstes den Provider diesbezüglich kontaktieren und die Log-Daten auswerten lassen. Dann siehst du weiter.

Ich setzt einfach mal voraus, daß du min. ein ordentliches und aktuelles Antiviren-Programm einsetzt !
 

Ähnliche Themen