Nina L.
Community Management
- 6. Juli 2023
- 294
- 250
Liebe Community,
wir haben eine kritische Sicherheitslücke entdeckt, die alle Versionen unseres Shopsystems JTL- Shop 5 bis einschließlich Version 5.3.2 betrifft. Nach unseren Informationen ist die Sicherheitslücke bislang nicht ausgenutzt worden.
Wir bitten Euch dennoch, dringend umgehend aktiv zu werden, um die Sicherheit Eurer Systeme zu gewährleisten!
Technische Hintergründe:
Bei der Sicherheitslücke handelt es sich um eine nicht vorhandene Prüfung auf einen eingeloggten Backend-Nutzer im Admin-Bereich von JTL-Shop 5. Dritte können dadurch beliebige Plugins deaktivieren, indem sie eine entsprechend manipulierte Anfrage an das Shopsystem senden.
Ob Euer Shop bereits von der Lücke betroffen war, lässt sich bedauerlicherweise nicht feststellen. Solltet Ihr in der Vergangenheit auf unerklärlich deaktivierte Plugins gestoßen sein, besteht grundsätzlich die Chance, dass die Lücke dafür genutzt wurde.
Das müsst Ihr jetzt tun
Es gibt für jede der aktuellen JTL-Shop-5-Versionen ein Update, das ausschließlich einen Patch zur Behebung der genannten Sicherheitslücke enthält. Sollte Euer JTL-Shop bereits auf die Versionen 5.0.6, 5.1.6, 5.2.5 oder 5.3.2 sein, können sie über den entsprechenden Patch auf die nächsthöhere Version aktualisiert werden.
Mehr Informationen und Downloadmöglichkeiten der Patches haben wir für Euch im Forum hinterlegt:
Shop 5.0.7
Shop 5.1.7
Shop 5.2.6
Shop 5.3.3
Solltet Ihr eine ältere Version des JTL-Shop 5 verwenden (JTL-Shop 5.0.0 bis 5.0.5, 5.1.0 bis 5.1.5, 5.2.0 bis 5.2.4 oder 5.3.0 bis 5.3.1) und nicht auf eine aktuelle Version updaten können, findet Ihr unter folgenden Links eine Anleitung zum Beheben der Sicherheitslücke:
Patch für Shop 5.0.0 bis 5.0.5 und Shop 5.1.0 bis 5.1.5
Patch für Shop 5.2.0 bis 5.2.4 und Shop 5.3.0 bis 5.3.1
Eure aktuell genutzte JTL-Shop-Version seht Ihr im Informations-Widget Eures JTL-Shop Backend ( /admin ) Dashboards.
Generell gilt: Ältere Versionen von JTL-Shop können weitere Sicherheitslücken enthalten. Daher empfehlen wir Euch dringend, Euren JTL-Shop aktuell zu halten. Eine Übersicht aller verfügbaren Versionen findet Ihr in unserem Releaseforum.
Nach dem Update
Wenn Ihr die Sicherheitslücke durch das Update auf die entsprechende neue Version geschlossen habt, gibt es nichts Weiteres zu beachten.
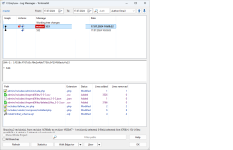
Wenn Ihr die Sicherheitslücke durch manuelles Patchen einer älteren Version geschlossen habt, beachtet bitte, dass im JTL-Shop Backend ein Hinweis für modifizierte Dateien angezeigt wird. Folgt diesem Hinweis, solltet Ihr eine Liste modifizierter Dateien vorfinden. Für folgende Dateien ist das durch das Schließen der Sicherheitslücke normal und wird erst durch Update auf eine entsprechende neue Version behoben:
/admin/includes/smartyinclude.php (Für Shop 5.0 und Shop 5.1)
/admin/includes/admininclude.php (Für Shop 5.2 und Shop 5.3)
Hinweis für JTL-Hosting-Kunden
Wenn Ihr das Hosting Eurres JTL-Shops in unsere Hände gegeben habt, so haben wir die Sicherheitslücke bereits für Euch geschlossen. Dazu erhaltet Ihr in Eurem Shop die Meldung über eine modifizierte Datei und müsst nichts mehr tun.
Euer Ansprechpartner bei Rückfragen
Unser Support-Team steht Euch bei Rückfragen gerne zur Verfügung. Bitte erstellt hierzu wie gewohnt ein Support-Ticket im JTL-Kundencenter.
Mit freundlichen Grüßen
Euer Team der JTL-Software-GmbH