EcomSec
Neues Mitglied
- 16. Juli 2026
- 8
- 5
- Firma
- EcomSec
Hallo zusammen,
JTL hat (gestern) am 14. Oktober 2026 zwei Sicherheitslücken veröffentlicht und sie mit einem gemeinsamen Patch geschlossen. Beide lassen sich ohne Anmeldung ausnutzen.
An der Stelle möchte ich ausdrücklich ein Lob an JTL loswerden: Dass solche Lücken überhaupt gefunden und offen kommuniziert werden, liegt daran, dass JTL ein eigenes Security-Programm betreibt und auf Bug-Bounty bzw. Responsible Disclosure setzt. Das ist alles andere als selbstverständlich und zeigt, dass JTL das Thema Sicherheit ernst nimmt. Es ist besser, eine Lücke wird gemeldet, sauber gepatcht und transparent gemacht, als dass sie still im Verborgenen oder unendeckt bleibt.
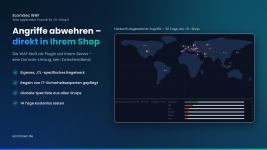
Die Erfahrung zeigt, dass zwischen dem Bekanntwerden einer Lücke und dem tatsächlich eingespielten Patch oft Tage vergehen. Man kommt selbst nicht sofort dazu, der Service-Partner hat andere Termine, und das Update will ja auch getestet sein. Genau dieses Zeitfenster ist das gefährliche, weil solche Lücken sehr schnell automatisiert abgeklopft werden. Die beiden hier genannten Lücken habe ich gestern über die EcomSec WAF blockiert, also noch bevor bei vielen Shops überhaupt ein Patch eingespielt war.
Proaktiver Schutz ist für mich deshalb kein nettes Extra, sondern gehört einfach dazu. Wer sich selbst ein Bild machen möchte, kann die WAF 14 Tage kostenlos testen und in Ruhe schauen, ob sie für den eigenen Shop passt.
https://www.jtl-software.de/extensi...und-angriffsschutz-fuer-jtl-shop-5-jtl-shop-5
Solltet Ihr Hilfe, Fragen oder Anregungen haben, meldet euch einfach.
Beste Grüsse
Dimitri