Inaktiv Wawi löscht 8000 Artikel

ridersheaven-shop

Aktives Mitglied
28. Februar 2020
5
0
Hallo,
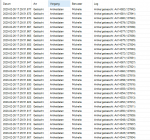
wir benötigen dringend Hilfe! Uns wurden in der Wawi über 8000 Artikel automatisch gelöscht! Wir haben im Logbuch gesehen, dass immer an verschiedenen Tagen durch verschiedene Benutzer massenhaft Artikel innerhalb von Sekunden gelöscht wurden! Kann uns irgendwer helfen den Ursprung zu finden? Ist das ein Virus?
An der Ameise liegt es nicht, da es immer von verschiedenen Benutzern ausging, welche nicht in der Ameise aktiv waren...
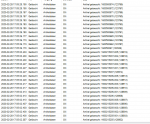
1.PNGWir freuen uns über jeden Vorschlag!
 

Anhänge

  • 2.PNG
    2.PNG
    52 KB · Aufrufe: 20

mrdampf

Aktives Mitglied
27. Februar 2020
13
8
Für mich klingt das nach einem Sicherheitsproblem.

Eventuell hat sich hier ein Dritter Zugang zur SQL Datenbank durch eine Injection geschaffen.
Ich würde den PC mal vom Netzwerk nehmen (ja, ist dumm aber zu Testzwecken wichtig).
Passiert das dann nach wie vor, KÖNNTE es ein Virus sein (obwohl die dann eher die Datenbank-Datei angreifen würden statt in die Datenbank selbst).
Ist dann Ruhe, wäre es ratsam, den Administrator der Firma (oder einen IT-Sicherheitsexperten) zu holen.

Hoffe es gibt eine Sicherung von der Datenbank und es wird schnellstens gefixt! ToiToi
 

McAvity

Sehr aktives Mitglied
7. September 2016
595
146
@ridersheaven-shop

Bevor ich an einen externen "Hacker" denken würde wäre ich eher bei einem "unzufriedenen" oder kürzlich gekündigtem Mitarbeiter/-in.
Hängt natürlich auch von eurer Passwort-"Policy" bzw. dem Umgang mit den einzelnen Account-Passwörtern ab.

Die Frage st doch im Zweifelsfall eher, wer was aus dem Schaden hat. Villiecht ist auch hilfreich mals das Logging der zugreifenden IP Adresse zu aktivieren.
Dies ist im SQL-Server leider nicht standardmäßig aktiviert, ist aber recht einfach mit folgender Anleitung möglich: https://social.msdn.microsoft.com/F...7/sql-server-connection-log?forum=sqlsecurity

MfG

McAvity
 

John

Sehr aktives Mitglied
3. März 2012
4.216
1.089
Berlin
Einen allgemeinen Virus halte ich auch für unwahrscheinlich. Dafür ist JTL viel zu speziell.

Um in JTL Schaden anzurichten, muß man schon handarbeit anlegen.

Ich tippe auf jemanden, der unberechtigt Zugang hat. Daher:
- DB sa Pw ändern
- Sämtliche Paswörter der Mitarbeiter ändern und zwar nach keinem Schema sondern die Mitarbeiter sollen sich gute PW selbst ausdenken.
- PW aller Nutzerkonten auf dem Server ändern
- Trojaner Check auf allen Rechnern
- Logging an
 

Ähnliche Themen