Neu JTL-Shop-Updates und Security-Patches automatisiert einspielen – Warteliste für den Auto-Updater

19. August 2025
10
3
Firma
Visitmedia
Hallo zusammen,

die Security-Patches der letzten Monate haben es wieder gezeigt: Ob ein Shop zeitnah abgesichert ist, hängt oft daran, ob der Servicepartner gerade Zeit hat oder der Händler selbst patchen kann. Für Agenturen heißt das außerdem, viele Shops einzeln anzufassen.

Daran arbeiten wir mit dem JTL-Shop Auto-Updater. Er ist ein Modul unseres Portals ViCtor Desk und kein offizielles JTL-Produkt.

Was er macht

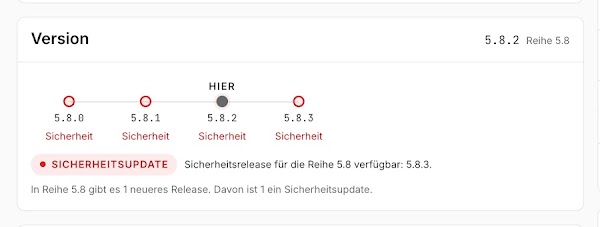
  • Kennt die öffentlichen Releases von JTL-Shop 5 und zeigt, welche davon Sicherheitsupdates sind, mit Link zum Forenbeitrag oder Advisory von JTL
  • Zeigt für jeden Shop, auf welchem Stand er ist und was in seiner Reihe neuer ist
  • Regeln pro Shop: je Update-Art automatisch im Wartungsfenster, nur nach Freigabe oder nie, dazu Reifezeit und x.y.0-Versionen überspringen
  • Der Shop lädt das Release direkt bei JTL, prüft es anhand der Prüfsummen und führt das Update selbst aus, mit Prüfschritten und Rollback
  • Jeder Lauf wird mit Ergebnis und Prüfprotokoll festgehalten und 24 Monate aufbewahrt
  • Die wichtigen Schritte macht der Updater selbst:
    • Er schaltet den Wartungsmodus ein, prüft das und sperrt den Shop während des Dateitauschs zusätzlich vor PHP.
    • Er leert danach alle Caches inklusive der kompilierten Templates und OPcache und testet den Shop zweimal, bevor er ihn wieder freigibt.
    • Plugins schaltet er bewusst nicht ab. Er prüft vorher, ob alle aktiven Plugins und Templates mit der neuen Version kompatibel sind. Ist eines zu alt, startet das Update gar nicht.
    • Hinterher prüft er, dass noch alle aktiv sind.
    • Klappt etwas nicht, rollt er automatisch auf den alten Stand zurück


Screenshots
Aus unserer Testumgebung, die Shopnamen sind Beispiele.

Alle Shops auf einen Blick
1ocbY0NtP59owpHwjO73gLWJgHg-Yaqmg=w900


Sicherheitsupdate mit einem Klick freigeben
1IFAFxgWBh9mqTWG_2N9IHtS1mSihBUGL=w600


Update-Regeln und Wartungsfenster je Shop
1gKleDIq_Q05b5LFZUe8qliUWELcuSJon=w420


Jeder Update-Lauf mit Ergebnis
14BVutMHr7MV3JFOLTNWD0nJaCyYSmJ5H=w600


Wo Ihr Shop steht
1os1CuW9gPo9caL5cE6V8THRpKU6ZF6Pb=w600


Alle JTL-Releases mit Sicherheitsbewertung
1KC1SriTPJ0h0TABbh_uoz5h1lSeiRx6R=w900


Stand
Der Updater läuft bei uns auf Testshops und ist noch nicht allgemein verfügbar. Wer früh dabei sein möchte, kann sich unverbindlich eintragen:

https://forms.gle/7g7Zt9mLLxDzK6kz5

Eure Meinung interessiert uns

  • Würdet ihr Sicherheitsupdates automatisch einspielen lassen oder immer erst freigeben?
  • Was müsste passieren, damit ihr einem automatischen Update auf einem Live-Shop vertraut?
  • Servicepartner: Was fehlt euch, um viele Kundenshops so zu betreuen?

Viele Grüße
Sebastian, Visitmedia
 
Zuletzt bearbeitet:

John

Sehr aktives Mitglied
3. März 2012
4.265
1.110
Berlin
Erledigt das Tool (empfohlene) Schritte eine Updates wie

- Wartungsmodus
- Plugins deaktivieren
- Cache
- Theme/Template neu kompilieren
 
19. August 2025
10
3
Firma
Visitmedia
Ja, die wichtigen Schritte macht der Updater selbst: Er schaltet den Wartungsmodus ein, prüft das und sperrt den Shop während des Dateitauschs zusätzlich vor PHP. Er leert danach alle Caches inklusive der kompilierten Templates und OPcache und testet den Shop zweimal, bevor er ihn wieder freigibt. Plugins schaltet er bewusst nicht ab. Er prüft vorher, ob alle aktiven Plugins und Templates mit der neuen Version kompatibel sind. Ist eines zu alt, startet das Update gar nicht. Hinterher prüft er, dass noch alle aktiv sind. Klappt etwas nicht, rollt er automatisch auf den alten Stand zurück.
 

John

Sehr aktives Mitglied
3. März 2012
4.265
1.110
Berlin
Was für Zugänge benötigt Euer Tool zum Shop?

Nur FTP (mit installierter PHP Zip Extension?) oder auch läuft das über ein eigenes Plugin von Euch im Shop?

Wie ist der Punkt "prüft, ob Plugins kompatibel sind" technisch realisiert?
Gilt die Prüfung nur für Plugins, die via JTL Extension Store vertrieben werden oder auch für populäre, externe Anbieter wie @css-umsetzung ?

Wird auch das DB Update im Shop angestoßen?

Was wird zurückgerollt, wenn etwas nicht klappt? Nur das Dateisystem oder auch die DB?
 
19. August 2025
10
3
Firma
Visitmedia
Zugang zum Shop

Wir brauchen weder FTP noch SSH noch Zugangsdaten zum Shop. Der Auto-Updater ist ein Paket in unserem JTL-Plugin „ViCtor Connector“, das einmal im Shop installiert wird. Das Paket ist signiert und läuft erst, wenn es im Shop-Backend freigegeben wurde.

Das Update läuft im PHP-Prozess des Shops selbst. Angestoßen wird es über den normalen Cron-Einstieg des Shops (includes/cron_inc.php). Voraussetzungen:

- PHP läuft als PHP-FPM, und opcache_invalidate funktioniert dort. Sonst sperrt die Vorprüfung das Update.
- Die PHP-Extension Zip ist vorhanden, weil das Update-ZIP direkt gelesen und nicht in den Webroot entpackt wird.
- Der PHP-Benutzer darf die Shop-Dateien schreiben.

Das ZIP ist das offizielle Release, das in JTLs eigenem Versions-Feed gelistet ist. Bevor eine Datei daraus gelesen wird, prüfen wir die sha1 aus dem JTL-Feed und zusätzlich unsere eigene sha256-Prüfsumme. Weicht eine davon ab, wird abgebrochen.

Plugin-Kompatibilität

Wir lesen die info.xml bzw. template.xml aller installierten Plugins und Templates direkt aus dem Dateisystem. Woher ein Plugin kommt, spielt dabei keine Rolle: Extension Store, externe Anbieter wie @css-umsetzung oder Eigenentwicklungen werden gleich behandelt.

- Harte Sperre: Wir wenden dieselbe Regel an wie JTLs eigener Updater. Gibt ein aktives Plugin oder das aktive Template eine MaxShopVersion an, die unter der Zielversion liegt, startet das Update nicht. Wir prüfen zusätzlich das Eltern-Template eines Child-Templates, das ist strenger als JTL. NOVA ist ausgenommen.
- Die Grenze dieser Prüfung: Die meisten Plugins geben gar keine MaxShopVersion an. Diese Plugins sperren nicht, sondern werden als „Kompatibilität unbekannt“ an ViCtor gemeldet. Eine Datenbank, welches Fremd-Plugin mit welcher Shop-Version läuft, haben wir nicht.
- Prüfung nach dem Update: Deshalb prüfen wir, ob der Shop danach tatsächlich läuft:
- Noch im Wartungsmodus: Ist die Zahl der aktiven Plugins gleich wie vorher? Meldet JTL kein offenes DB-Update mehr? Lädt die Wartungsseite ohne Fatal Error? Steht keine neue Fatal-Zeile im PHP-Error-Log?
- Nach dem Ausschalten des Wartungsmodus: Antworten die Startseite und eine Kategorie- bzw. Artikelseite mit 200?

Schlägt eine dieser Prüfungen fehl, wird zurückgerollt.

Weitere Vorprüfungen, bevor etwas geändert wird

- PHP-Version gegen die Anforderung des Ziel-Releases. Sie wird aus dem ZIP gelesen, nicht ausgeführt.
- Es dürfen keine offenen Migrationen anstehen.
- Abgleich der Core-Dateien mit JTLs md5-Liste. Wurde eine Core-Datei angepasst, die das Update überschreiben würde, gibt es eine Sperre statt eines stillen Überschreibens.
- Genug freier Speicherplatz.

Außerdem läuft ein Update nur, wenn ViCtor genau diese Version für genau diesen Shop freigegeben hat, und nur im eingestellten Wartungsfenster.

DB-Update

Ja, die Datenbank-Migrationen werden mit ausgeführt. Dafür nutzen wir JTLs eigenen Migrationscode, eine Migration pro Schritt, jeweils in einem frischen Prozess mit den neuen Dateien. Danach werden die Version gesetzt, die Caches geleert und noch einmal geprüft, dass JTL kein offenes Update mehr meldet.

Bringt ein Release Migrationen mit, wird vorher die komplette Shop-Datenbank als konsistenter Snapshot gesichert und auf Vollständigkeit geprüft. Dafür nutzen wir die Dump-Bibliothek, die im Shop schon enthalten ist; Shell oder das Programm mysqldump sind nicht nötig.

Rollback

- Dateisystem, automatisch: Alle Dateien, die überschrieben werden, werden vorher gesichert. Ihre Prüfsummen liegen in der Datenbank und werden vor dem Zurückschreiben kontrolliert. Beim Rollback gehen die Originale zurück, neu angelegte Dateien werden entfernt, der Versionseintrag wird zurückgesetzt, Caches werden geleert und der Wartungsmodus wird
ausgeschaltet. Das gilt bis zum Start der ersten Migration. Releases ohne Migrationen lassen sich damit vollständig automatisch zurückrollen.
- Datenbank, nicht automatisch: Schlägt etwas fehl, nachdem die erste Migration begonnen hat, bleibt der Shop im Wartungsmodus und wir werden alarmiert. Den DB-Dump von vorher gibt es dann für eine Wiederherstellung von Hand. Den Dump automatisch aus einem PHP-Request heraus einzuspielen, ist uns auf Shared Hosting nicht verlässlich genug. Das soll ein
Mensch entscheiden.

Wenn du weitere Fragen hast, gerne her damit.
 
  • Gefällt mir
Reaktionen: John

itratosTeam

Sehr aktives Mitglied
19. April 2007
727
92
Bamberg
Zugang zum Shop

Wir brauchen weder FTP noch SSH noch Zugangsdaten zum Shop. Der Auto-Updater ist ein Paket in unserem JTL-Plugin „ViCtor Connector“, das einmal im Shop installiert wird. Das Paket ist signiert und läuft erst, wenn es im Shop-Backend freigegeben wurde.
Ja, die wichtigen Schritte macht der Updater selbst: Er schaltet den Wartungsmodus ein, prüft das und sperrt den Shop während des Dateitauschs zusätzlich vor PHP

Das Update läuft im PHP-Prozess des Shops selbst. Angestoßen wird es über den normalen Cron-Einstieg des Shops (includes/cron_inc.php). Voraussetzungen:

- PHP läuft als PHP-FPM, und opcache_invalidate funktioniert dort. Sonst sperrt die Vorprüfung das Update.
- Die PHP-Extension Zip ist vorhanden, weil das Update-ZIP direkt gelesen und nicht in den Webroot entpackt wird.
- Der PHP-Benutzer darf die Shop-Dateien schreiben.

Hallo Sebastian,

ich habe mal diese Punkte aus Deiner Nachricht erfasst, bitte sei mir nicht böse, aber hier gibt es Unstimmigkeiten und aus Gründen der Haftung für diese Software - solltet Ihr das Konzept mal einer Prüfung unterziehen.
Die Haftung für Software ist strenger geworden, deshalb rate ich Dir das Plugin bzw. dessen Funktionen mit einem Anwalt zu klären.

Die Anforderungen die Euer Plugin vom Shop Betreiber verlangt, laden jeden Hacker ein. Ganz ehrlich, ich kann doch nicht verlangen das ein Shop Betreiber die Umgebung so konfiguriert das der php Benutzer Shop Dateien schreiben darf. Selbst wenn Euer Plugin genial programmiert ist, reicht eine Lücke in einem anderen Plugin und dann ist das Kind in den Brunnen gefallen.
Was ich nicht nachvollziehen kann ist die Aussage das Euer Plugin den Wartungsmodus einschaltet und alle PHP Prozesse bzw. Zugriffe auf den Shop verhindert.
Der JTL-Support bestätigte einem unserer Kunden das der JTL-Shop nur über den Webserver davor geschützt werden kann um ein Update auszuführen.
Bitte denken Sie außerdem daran, dass der Shop im Wartungsmodus für jeden Besucher und jeden Bot weiterhin PHP startet und die Wartungsseite ausliefert. Daran können wir im Shop nichts ändern. Besucher und Bots während des Updates fernzuhalten, ist nur über Ihren Webserver möglich. Dazu können wir keinen Support leisten, bitte wenden Sie sich an Profihost.

Wenn Du Lust hast, dann würde es mich freuen mit Euch zusammen am Punkt "Sicherheit" zu arbeiten - im Anhang zwei Screens von unserer Lösung die den Server und die Applikationen managen, installieren und aktualisieren kann bzw. Hacker bereits überwacht wenn sie das erste mal den Shop testen, oder Lücken am Server suchen.

Der Vorteil ist, ein Shop Betreiber ist nicht abhängig - oder braucht auch kein umfangreiches IT-Wissen um seinen eigenen Server zu managen, weil einfach alles mit einem Klick bedienen kann und wenn er mal eine Frage hat, dann hilft ihm die KI - Datenschutzkonform - zum Beispiel beim erstellen und testen bzw. aktivieren von modsecurity Regeln um einzelne Bereiche seiner Website abzusichern.

Voraussetzungen: Cloud, V-Server oder Dedi-Server mit root Zugang

Server Ops kümmert sich auch um die Pflege des Ubuntu Betriebssystems.
 

Anhänge

  • Bildschirmfoto vom 2026-11-16 23-03-22.png
    Bildschirmfoto vom 2026-11-16 23-03-22.png
    222,4 KB · Aufrufe: 9
  • Bildschirmfoto vom 2026-11-16 23-02-35.png
    Bildschirmfoto vom 2026-11-16 23-02-35.png
    224,7 KB · Aufrufe: 9
19. August 2025
10
3
Firma
Visitmedia
Hallo Timo,

vielen Dank, dass du dir die Zeit genommen hast, dich so genau mit unserem Konzept zu beschäftigen. Kritische Fragen zur Sicherheit sind genau das, was so ein Thema braucht.

Beim Wartungsmodus habe ich mich in Beitrag #3 etwas missverständlich ausgedrückt. Der Updater sperrt den Shop während des Dateitauschs so, wie es der JTL-Support (aus deinem Zitat) beschreibt: über den Webserver.
Unter Apache setzt er dafür einen Block in der .htaccess, unter nginx gibt es eine einmalige Regel für den Betreiber.
Der Webserver liefert dann eine statische Wartungsseite mit Status 503 aus, ohne PHP zu starten. Vor jedem Update prüft der Updater, ob diese Sperre wirklich greift. Greift sie nicht, startet er nicht.
Uns war völlig klar, dass ein laufendes Shopupdate mit nur dem Wartungsmodus von JTL ständig 500 Fehler werfen würde, da auch dieser Modus den ShopCore lädt, der sich ja gerade im Hintergrund austauscht.

Zu den Schreibrechten: Der Updater verlangt sie nicht und richtet sie auch nicht ein. Er prüft nur, ob der PHP-Benutzer die Shop-Dateien schreiben darf. Bei den meisten Hostern ist das ohnehin so
eingerichtet, und die Plugin-Installation von JTL selbst braucht es genauso. Wer seinen Shop mit schreibgeschütztem Code gehärtet hat, bekommt vom Updater eine Absage, und am Shop wird nichts
verändert.

Für diese Shops ist er nicht gedacht.

Die Haftungsfrage nehmen wir ernst, unsere Vertragsbedingungen werden entsprechend geprüft.

Dein Angebot zur Serververwaltung möchte ich hier lieber außen vor lassen. Es setzt einen Server mit Root-Zugang voraus.
Das geht an unserem Angebot vorbei: Der Auto-Updater richtet sich aber an Shops beim Hoster, deren Betreiber genau diesen Zugang und den Aufwand dafür nicht haben.

Vielen Dank nochmals für deinen Post und auch den Hinweis auf die Haftungsfrage!
 

itratosTeam

Sehr aktives Mitglied
19. April 2007
727
92
Bamberg
Zu den Schreibrechten: Der Updater verlangt sie nicht und richtet sie auch nicht ein. Er prüft nur, ob der PHP-Benutzer die Shop-Dateien schreiben darf. Bei den meisten Hostern ist das ohnehin so
eingerichtet, und die Plugin-Installation von JTL selbst braucht es genauso. Wer seinen Shop mit schreibgeschütztem Code gehärtet hat, bekommt vom Updater eine Absage, und am Shop wird nichts
verändert.
Hallo Sebastian,

ja, der Plugin-Manager von jtl macht das auch, aber für Plugins. Ich erweitert dies über ein Plugin auf die Core Files die bei einem Update geändert werden.
Deshalb war mein Rat auch daran zu denken wenn ein anderes Plugin eine Lücke hat, dann gibt Euer Plugin womöglich ncoh tieferen Zugriff auf die Core Files des Shops.

Des weiteren hat man mit einem Plugin auch immer mit den Limitierungen zu kämpfen und unterschiedlicher Umgebungen die ein Update ungünstig beeinflussen können.

Aus dem Grund realisierten wir ServerOps, mit dem ein Shop Betreiber - Agenten gesteuert - seinen Server und auch die Applikationen bequem managen kann.
Ein Plugin für ein Shop Update ist aus meiner Sicht nicht der richtige Weg - wir empfehlen allen Kunden ein anständiges git Deployment und dann immer zwingend, einen Test in einem dev Shop.

Das Update im Liveshop, mit einem Plugin ist, ich lasse mich da gerne berichtigen, für einen Shop Betreiber eine Black Box - die ihm Sicherheit verspricht aber nicht garantieren kann.
Ich glaube

Denk bitte daran wenn Ihr hier weiter Zeit investiert:
Software- und Produkthersteller. Durch die neue EU-Produkthaftungsrichtlinie (EU) 2024/2853 und den Cyber Resilience Act (CRA) gilt Software rechtlich als Produkt. Hersteller haften verschuldensunabhängig, wenn Produkte aufgrund von Sicherheitslücken oder fehlenden Sicherheitsupdates Schäden verursachen. Dies umfasst auch den Verlust oder die Beschädigung privater Daten. Seit September 2026 besteht zudem eine strenge Meldepflicht für aktiv ausgenutzte Schwachstellen
 
19. August 2025
10
3
Firma
Visitmedia
Hallo Timo,

danke dir für die Ergänzung. Ein Punkt ist mir wichtig, damit hier kein falscher Eindruck entsteht: Der Updater erweitert keine Schreibrechte. Er nutzt nur die Rechte, die der PHP-Benutzer beim Hoster ohnehin hat.
Hat ein anderes Plugin eine Lücke, kann ein Angreifer in so einer Umgebung die Core-Dateien auch ohne unser Plugin ändern. Neu kommt nur der Update-Weg selbst hinzu, und der nimmt ausschließlich signierte Pakete an, die vorher im Backend freigegeben wurden.

Eine Black Box soll er gerade nicht sein. Vor dem Update laufen eine Vorprüfung und eine Sicherung der betroffenen Dateien.
Danach prüft er Prüfsummen und Version und ruft die wichtigsten Shopseiten auf. Schlägt etwas fehl, geht er auf den alten Stand zurück.
Jeder Schritt ist für den Betreiber im Protokoll nachvollziehbar, da wir uns auch darüber Gedanken gemacht haben, dass eben ein abgebrochenes Update oder Fehler beim Updateprozess nachvollziehbar sein müssen.

Ein sauberes Git-Deployment mit Test im Dev-Shop ist sicher der Goldstandard, da sind wir uns einig. Unser Updater richtet sich an die vielen Betreiber, die genau das nicht haben und deren Shop deshalb oft monatelang ohne Sicherheitsupdate läuft.

Den Hinweis zur Produkthaftung nehmen wir mit, das lassen wir prüfen.

Eine Bitte noch: Lass uns den Thread beim Auto-Updater halten. Für ServerOps mach doch gern einen eigenen Thread auf, dort ist es für Interessierte auch besser zu finden.

Viele Grüße
Sebastian
 
Zuletzt bearbeitet:

Ähnliche Themen