Neu Aktuelle JTL Shop Sicherheitslücke - automatischer Patch im JTL Hosting ?

  • Ersteller des Themas Ersteller des Themas sub
  • Erstellungsdatum Erstellungsdatum

sub

Aktives Mitglied
18. Juli 2012
87
4
Hallo zusammen,

wir hosten den Shop direkt über JTL. Laut Kundencenter haben wir die
  • Version: 5.7.1
Bei ähnlichen Problemen in der Vergangenheit wurden die Patches automatisch von JTL eingespielt. Beim aktuellen Problem finde ich aber in keinem Newsletter oder sonst wo den Hinweis, das der Shop der bei JTL gehostet ist, automatisch geupdatet/patcht wurde.

Muss jetzt seitens von uns noch ein Update gemacht werden oder nicht ?

Vielen Dank.
 

Lucas357

Aktives Mitglied
12. April 2022
88
11
Auf jeden Fall update machen, bei JTL kann man das meines Wissens im Kundencenter anstoßen
 

NoOne

Sehr aktives Mitglied
16. März 2024
669
229
Ja, die Hostings von JTL wurden gepatcht. Das stand im ersten Newsletter. Du solltest da eine modifizierte Datei unter /admin/filecheck aufgelistet haben, die includes/src/Mail/Renderer/SmartyRenderer.php. Die sollte am 17.06.2026 modifiziert worden sein, solange du noch nicht upgedatet hast.
 

sub

Aktives Mitglied
18. Juli 2012
87
4
Auf jeden Fall update machen, bei JTL kann man das meines Wissens im Kundencenter anstoßen
Hier kann ich nur auf 5.7.2 updaten - diese Version ist aber auch vom April 2026 - heißt die Lücke ware damit auch nicht geschlossen. Es wird nirgendwo die Option Patch angezeigt ? Wäre schon seitens von JTL nicht schlecht wenn man irgendwie erkennen könnte welche Patches installiert sind und welche nicht. . .
 

Rainer S

Moderator
Mitarbeiter
8. August 2018
952
203
Hier kann ich nur auf 5.7.2 updaten - diese Version ist aber auch vom April 2026 - heißt die Lücke ware damit auch nicht geschlossen. Es wird nirgendwo die Option Patch angezeigt ? Wäre schon seitens von JTL nicht schlecht wenn man irgendwie erkennen könnte welche Patches installiert sind und welche nicht. . .
Das ist nicht korrekt, mit 5.7.2 wurde die Lücke geschlossen. Siehe auch hier im Releaseforum oder die zahlreichen Mails zur Sicherheitslücke:

https://forum.jtl-software.de/threads/jtl-shop-5-7-aktuell-5-7-2.246278/#post-1357332
 

mitlaser

Sehr aktives Mitglied
28. Oktober 2008
722
26
Ganz im Norden
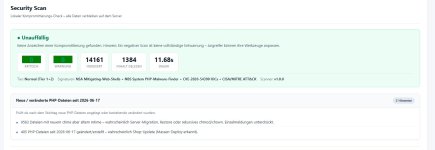
ich habe vor einigen Tagen vom JTL-Partner meines Vertrauens das Update auf 5.7.2 machen lassen.
Gestern habe ich das test-plugin installiert und natürlich alles rot. Shop soll sofort vom Netz usw..
Leider bin ich CFE Kunde und nicht supportberechtigt.
Mein Servicepartner ist sich unsicher und möchte die Entscheidung, ob der Shop gehackt wurde, lieber JTL überlassen. Für ihn sieht das alles nicht so dramatisch aus.
Woher die adminer-Dateien kommen ist unklar. Weder ich, noch der aktuelle SP hat diese angefasst. Meine Datenbank ist von 2008, da waren im Laufe der Jahrzehnten schon mehrere Experten dran.
Wie kann es jetzt für mich weitergehen? Gibt es für diesen Fall JTL-Werkssupport per Email?
Danke für jede Hilfe.

Screenshot 2026-07-13 144956.jpg
 

mitlaser

Sehr aktives Mitglied
28. Oktober 2008
722
26
Ganz im Norden
ich habe vor einigen Tagen vom JTL-Partner meines Vertrauens das Update auf 5.7.2 machen lassen.
Gestern habe ich das test-plugin installiert und natürlich alles rot. Shop soll sofort vom Netz usw..
Leider bin ich CFE Kunde und nicht supportberechtigt.
Mein Servicepartner ist sich unsicher und möchte die Entscheidung, ob der Shop gehackt wurde, lieber JTL überlassen. Für ihn sieht das alles nicht so dramatisch aus.
Woher die adminer-Dateien kommen ist unklar. Weder ich, noch der aktuelle SP hat diese angefasst. Meine Datenbank ist von 2008, da waren im Laufe der Jahrzehnten schon mehrere Experten dran.
Wie kann es jetzt für mich weitergehen? Gibt es für diesen Fall JTL-Werkssupport per Email?
Danke für jede Hilfe.

Den Anhang 132782 betrachten


ok, ich bin hier wohl verkehrt, admin bitte verschieben. sorry und danke.
 

Nicolas W.

Administrator
Mitarbeiter
17. September 2024
32
31
ich habe vor einigen Tagen vom JTL-Partner meines Vertrauens das Update auf 5.7.2 machen lassen.
Gestern habe ich das test-plugin installiert und natürlich alles rot. Shop soll sofort vom Netz usw..
Leider bin ich CFE Kunde und nicht supportberechtigt.
Mein Servicepartner ist sich unsicher und möchte die Entscheidung, ob der Shop gehackt wurde, lieber JTL überlassen. Für ihn sieht das alles nicht so dramatisch aus.
Woher die adminer-Dateien kommen ist unklar. Weder ich, noch der aktuelle SP hat diese angefasst. Meine Datenbank ist von 2008, da waren im Laufe der Jahrzehnten schon mehrere Experten dran.
Wie kann es jetzt für mich weitergehen? Gibt es für diesen Fall JTL-Werkssupport per Email?
Danke für jede Hilfe.

Den Anhang 132782 betrachten
Hallo @mitlaser

ich habe deinen Screenshot ins Team gegeben.

Außerdem kann ich direkt an den Pluginhersteller (einer unserer Partner) vermitteln, wenn du Support möchtest.

Viele Grüße
Nicolas
 
  • Gefällt mir
Reaktionen: mitlaser

martinwolf

Offizieller Servicepartner
SPBanner
6. September 2012
3.715
355
ich habe vor einigen Tagen vom JTL-Partner meines Vertrauens das Update auf 5.7.2 machen lassen.
Gestern habe ich das test-plugin installiert und natürlich alles rot. Shop soll sofort vom Netz usw..
Leider bin ich CFE Kunde und nicht supportberechtigt.
Mein Servicepartner ist sich unsicher und möchte die Entscheidung, ob der Shop gehackt wurde, lieber JTL überlassen. Für ihn sieht das alles nicht so dramatisch aus.
Woher die adminer-Dateien kommen ist unklar. Weder ich, noch der aktuelle SP hat diese angefasst. Meine Datenbank ist von 2008, da waren im Laufe der Jahrzehnten schon mehrere Experten dran.
Wie kann es jetzt für mich weitergehen? Gibt es für diesen Fall JTL-Werkssupport per Email?
Danke für jede Hilfe.

Den Anhang 132782 betrachten
Entscheident ist, wann die Dateien angelegt bzw. zuletzt bearbeitet wurden. Das kann man mittels Timestamp erkennen. Wenn die Dateien nach dem 17.06.2026 erstellt/bearbeitet wurde sollte weiter geprüft werden. Ansonsten werden diese Dateien aufgrund ihres Dateinamens als kritisch eingestuft. Das muss erstmal nichts heißen. Daher als erfsten Schritt den Timestamp der Dateien prüfen. Wenn die Dateien also nur Altlasten aus vergangener Zeit sind und diese keine Anwendung mehr finden, einfach löschen.

Zu den beiden Dateien in den Warnungen:
Die erste stammt noch aus Shop 4 und wird unter Shop 5 nicht mehr verwendet. Normalerweise würden solch alte Dateien über die Diagnose als verwaiste Dateien erkannt und die Option des Löschens angeboten. Das einmal über /admin/filecheck prüfen.
Die x_msd/install.php auch auf das Datum per Timestamp prüfen. Ist sie deutlich älter als der 17.06.2026 einfach löschen. Andernfalls weitere Schritte einleiten.
 
Zuletzt bearbeitet:

mitlaser

Sehr aktives Mitglied
28. Oktober 2008
722
26
Ganz im Norden
Entscheident ist, wann die Dateien angelegt bzw. zuletzt bearbeitet wurden. Das kann man mittels Timestamp erkennen. Wenn die Dateien nach dem 17.06.2026 erstellt/bearbeitet wurde sollte weiter geprüft werden. Ansonsten werden diese Dateien aufgrund ihres Dateinamens als kritisch eingestuft. Das muss erstmal nichts heißen. Daher als erfsten Schritt den Timestamp der Dateien prüfen. Wenn die Dateien also nur Altlasten aus vergangener Zeit sind und diese keine Anwendung mehr finden, einfach löschen.

Zu den beiden Dateien in den Warnungen:
Die erste stammt noch aus Shop 4 und wird unter Shop 5 nicht mehr verwendet. Normalerweise würden solch alte Dateien über die Diagnose als verwaiste Dateien erkannt und die Option des Löschens angeboten. Das einmal über /admin/filecheck prüfen.
Die x_msd/install.php auch auf das Datum per Timestamp prüfen. Ist sie deutlich älter als der 17.06.2026 einfach löschen. Andernfalls weitere Schritte einleiten.

@martinwolf : Herzlichen Dank für die ausführliche und tolle Antwort, ich werde das abarbeiten und bin ziemlich sicher, dass das alles oller Kram ist. Melde mich dazu später nochmal.

@recent.digital : Vielen Dank, der SP ist in Urlaub und hatte zu den php-Dateien die gleiche Meinung wie Martin, den Rest sollte JTL entscheiden, weil er von der Zuverlässigkeit des Tests nicht überzeugt ist.

@Nicolas W. : Vielen Dank für das Feedback. Bekomme ich eine Einschätzung vom Team? Ich werde die Vorschläge von Martin Wolf abarbeiten und danach entscheiden, ob ich nochmal einen SP drüberschauen lasse.

Danke !!
LG Manu
 
  • Gefällt mir
Reaktionen: Nicolas W.

Nicolas W.

Administrator
Mitarbeiter
17. September 2024
32
31
@martinwolf : Herzlichen Dank für die ausführliche und tolle Antwort, ich werde das abarbeiten und bin ziemlich sicher, dass das alles oller Kram ist. Melde mich dazu später nochmal.

@recent.digital : Vielen Dank, der SP ist in Urlaub und hatte zu den php-Dateien die gleiche Meinung wie Martin, den Rest sollte JTL entscheiden, weil er von der Zuverlässigkeit des Tests nicht überzeugt ist.

@Nicolas W. : Vielen Dank für das Feedback. Bekomme ich eine Einschätzung vom Team? Ich werde die Vorschläge von Martin Wolf abarbeiten und danach entscheiden, ob ich nochmal einen SP drüberschauen lasse.

Danke !!
LG Manu


adminer ist eine Datenbankverwaltung (wie phpMyAdmin). Sollte nicht öffentlich erreichbar sein, schon gar nicht in veralteten Versionen. Ist aber erstmal kein Indiz für eine Kompromittierung. Sollte aber bitte geprüft werden. Wenn es tatsächlich adminer ist, dann könnte das okay sein, sofern das manuell hochgeladen wurde. Versteckt sich da was anderes hinter, dann muss der Server geprüft werden.
 
  • Gefällt mir
Reaktionen: mitlaser

mitlaser

Sehr aktives Mitglied
28. Oktober 2008
722
26
Ganz im Norden
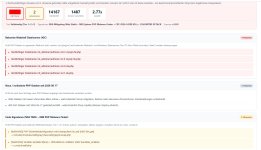
Herzlichen Dank an alle Beteiligten.
Die angemeckerten Dateien waren von 2016.
Nach Löschung scheint jetzt alles im grünen Bereich und ich kann wieder ruhig schlafen.
Bleibt für mich als absoluten Noob das mangelnde Verständnis, wieso solch ein Diagnosetool so einen Alarm macht. Wenn ich mich an die Handlungsanweisungen gehalten hätte, wäre ich auf Tage beschäftigt gewesen.
Schöne Restwoche
Manu

Screenshot 2026-07-14 145557.jpg
@martinwolf , @recent.digital , @Nicolas W. , @css-umsetzung
 

Nicolas W.

Administrator
Mitarbeiter
17. September 2024
32
31
Herzlichen Dank an alle Beteiligten.
Die angemeckerten Dateien waren von 2016.
Nach Löschung scheint jetzt alles im grünen Bereich und ich kann wieder ruhig schlafen.
Bleibt für mich als absoluten Noob das mangelnde Verständnis, wieso solch ein Diagnosetool so einen Alarm macht. Wenn ich mich an die Handlungsanweisungen gehalten hätte, wäre ich auf Tage beschäftigt gewesen.
Schöne Restwoche
Manu

Den Anhang 132785 betrachten
@martinwolf , @recent.digital , @Nicolas W. , @css-umsetzung
Hast du deine Datenbank auch prüfen können auf Schadscripte?
 
  • Gefällt mir
Reaktionen: mitlaser

Ähnliche Themen