graz
Gut bekanntes Mitglied
- 6. Oktober 2013
- 175
- 6
Hi zusammen,
wir haben gerade über den hoster template_c mit 16mio Datein löschen lassen, weil wir selbst das nicht mehr aufrufen konnten. Wir haben darauf hin den Cache erstmal deaktiviert.
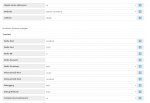
Wir hatten folgende Konfiguration für den Cache, dh mit 24h Lifetime.
Wir hatten vor ein paar Tagen zwar nen DDOS, der wild nicht existierende URLs aufgerufen hat, aber mit einem Lifetime von 24h hätte sich das doch selbst löschen müssen, oder (DDOS Netz ist seit mehreren Tagen ausgesperrt)
Ich glaube mich auch schwach daran erinnern zu können, dass es mal ein securefix mit einer htaccess für template_c gab? Wir haben eine htaccess drin. Bestehen da ggf weitere Zusammenhänge?
Laut Shop Backend haben wir aktuell immer noch recht ungewöhnlich hohen Traffic. In Analytics sieht es aber normal aus und die Webseite ist auch normal erreichbar. Filtert Analytics ggf "Robots" raus, welche ja im Shopbackend dargestellt werden?
Besten Dank und Gruß
Graz
wir haben gerade über den hoster template_c mit 16mio Datein löschen lassen, weil wir selbst das nicht mehr aufrufen konnten. Wir haben darauf hin den Cache erstmal deaktiviert.
Wir hatten folgende Konfiguration für den Cache, dh mit 24h Lifetime.
Wir hatten vor ein paar Tagen zwar nen DDOS, der wild nicht existierende URLs aufgerufen hat, aber mit einem Lifetime von 24h hätte sich das doch selbst löschen müssen, oder (DDOS Netz ist seit mehreren Tagen ausgesperrt)
Ich glaube mich auch schwach daran erinnern zu können, dass es mal ein securefix mit einer htaccess für template_c gab? Wir haben eine htaccess drin. Bestehen da ggf weitere Zusammenhänge?
Laut Shop Backend haben wir aktuell immer noch recht ungewöhnlich hohen Traffic. In Analytics sieht es aber normal aus und die Webseite ist auch normal erreichbar. Filtert Analytics ggf "Robots" raus, welche ja im Shopbackend dargestellt werden?
Besten Dank und Gruß
Graz