Neu Neue Sicherheitslücken JTL-Shop

EcomSec

Neues Mitglied
16. Juli 2026
8
7
Firma
EcomSec
Hallo zusammen,

JTL hat (gestern) am 14. Oktober 2026 zwei Sicherheitslücken veröffentlicht und sie mit einem gemeinsamen Patch geschlossen. Beide lassen sich ohne Anmeldung ausnutzen.

An der Stelle möchte ich ausdrücklich ein Lob an JTL loswerden: Dass solche Lücken überhaupt gefunden und offen kommuniziert werden, liegt daran, dass JTL ein eigenes Security-Programm betreibt und auf Bug-Bounty bzw. Responsible Disclosure setzt. Das ist alles andere als selbstverständlich und zeigt, dass JTL das Thema Sicherheit ernst nimmt. Es ist besser, eine Lücke wird gemeldet, sauber gepatcht und transparent gemacht, als dass sie still im Verborgenen oder unendeckt bleibt.

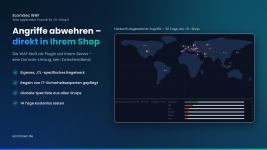
Die Erfahrung zeigt, dass zwischen dem Bekanntwerden einer Lücke und dem tatsächlich eingespielten Patch oft Tage vergehen. Man kommt selbst nicht sofort dazu, der Service-Partner hat andere Termine, und das Update will ja auch getestet sein. Genau dieses Zeitfenster ist das gefährliche, weil solche Lücken sehr schnell automatisiert abgeklopft werden. Die beiden hier genannten Lücken habe ich gestern über die EcomSec WAF blockiert, also noch bevor bei vielen Shops überhaupt ein Patch eingespielt war.

Proaktiver Schutz ist für mich deshalb kein nettes Extra, sondern gehört einfach dazu. Wer sich selbst ein Bild machen möchte, kann die WAF 14 Tage kostenlos testen und in Ruhe schauen, ob sie für den eigenen Shop passt.

https://www.jtl-software.de/extensi...und-angriffsschutz-fuer-jtl-shop-5-jtl-shop-5

Solltet Ihr Hilfe, Fragen oder Anregungen haben, meldet euch einfach.

Beste Grüsse
Dimitri
 

Anhänge

  • EcomSec_WAF_Store_1_Uebersicht.png
    EcomSec_WAF_Store_1_Uebersicht.png
    214 KB · Aufrufe: 20

recent.digital

Offizieller Service Partner
SPBanner
8. Juli 2015
2.408
831
Wuppertal
Können uns dem nur anschließen, auch wenn es alle beteiligten teilweise nervt, weil es gefühlt im Wochentakt Updates gibt, gibt es keinen anderen/besseren Weg.

Auf das vielfache Feedback von Kunden und Servicepartnern hat JTL auch diverse Versionsanforderungen für Sicherheitsupdates (für die Wawi) gesenkt bzw. wird einen entsprechenden Hotfix einsetzen.
 
  • Gefällt mir
Reaktionen: Morimus und EcomSec

JohnFrea

Sehr aktives Mitglied
21. September 2017
995
313
Wieso gibt es keinen Besseren Weg?
Wieso gibts nicht längst eine HotPatch Funktion, über die sich der Shop die tatsächlich auszutauschenden Dateien von JTL holt und per OneClick installiert? Bisher waren die ja gerade NICHT im Child/Template

Statt dessen dumpt JTL als Update eine riesen Datei und sagt: Spielt selbst ein.

JTL macht mit der Wawi einen auf "SaaS" aber beim Shop werden weiterhin Steinzeitmethoden angeboten, die Servicepartner und Kosten nach sich ziehen, es sei denn, man lässt bei JTL hosten.
 
  • Gefällt mir
Reaktionen: Harald Weingaertner

EcomSec

Neues Mitglied
16. Juli 2026
8
7
Firma
EcomSec
Wieso gibt es keinen Besseren Weg?
Wieso gibts nicht längst eine HotPatch Funktion, über die sich der Shop die tatsächlich auszutauschenden Dateien von JTL holt und per OneClick installiert? Bisher waren die ja gerade NICHT im Child/Template

Statt dessen dumpt JTL als Update eine riesen Datei und sagt: Spielt selbst ein.

JTL macht mit der Wawi einen auf "SaaS" aber beim Shop werden weiterhin Steinzeitmethoden angeboten, die Servicepartner und Kosten nach sich ziehen, es sei denn, man lässt bei JTL hosten.

Nachvollziehbar. Eine Auto-Hotpatch-Funktion ist selbst ein Sicherheitsrisiko. Ein Mechanismus, der automatisch Dateien von außen holt und ausführt, ist genau die Art von Supply-Chain-Angriffsfläche, über die wir hier eigentlich reden. Wird so ein Kanal einmal kompromittiert, trifft es auf einen Schlag alle Shops...
 
  • Traurig
Reaktionen: JohnFrea

JohnFrea

Sehr aktives Mitglied
21. September 2017
995
313
Nachvollziehbar. Eine Auto-Hotpatch-Funktion ist selbst ein Sicherheitsrisiko. Ein Mechanismus, der automatisch Dateien von außen holt und ausführt, ist genau die Art von Supply-Chain-Angriffsfläche, über die wir hier eigentlich reden. Wird so ein Kanal einmal kompromittiert, trifft es auf einen Schlag alle Shops...

Und deshalb läuft's bei JEDEM mittlegroßen Softwarehersteller GENAU SO?
Mirosoft, Apple, Google, Linux...alle. Sowohl App-Store als auch das Betriebssystem.
Den Kram per Zertifikat zu prüfen ist doch seit Jahrzehnten ABGEHANGENE Technik. Das schaffen auch kleine Projekte per Auto-Updater.

Und...JTL geht ja GENAU den Weg bereits für Plugins über den Extension Store.

Mit Sicherheit der Supply-Chain musst Du mir auch nicht kommen.
JTL sendet Newsletter mit Download-Links zu Updates/Patches, die via Drittanbieter (Newsletter-Statistik) laufen!
 
Zuletzt bearbeitet:

recent.digital

Offizieller Service Partner
SPBanner
8. Juli 2015
2.408
831
Wuppertal
Es ist natürlich nicht alles das Allerbeste. Aber es tut sich was und wir versuchen einen positiv-realistischen Blick auf die Veränderungen zu haben.

Bei JTL heißt es oft "es ist historisch gewachsen" - auch hier passt diese Beschreibung. Und mit der Systemwahl hat man nun auch die Eigenheiten.
 

JohnFrea

Sehr aktives Mitglied
21. September 2017
995
313
Es ist stand Jahr 2000 - das kann man sich nicht schön Reden und das wird noch VIEL berechtigtes Murren auf Seiten von Kunden geben, die auf Servicepartner zwecks Installation angewiesen sind.
 
  • Gefällt mir
Reaktionen: Zef

Zoecturne

Neues Mitglied
11. März 2026
1
0
Naja, bei jedem Patch gibt es eine detaillierte Anleitung, wie man:

a) den Shop updated
und
b) Patches einspielt. Und sind wir mal ehrlich, fertige Dateien per FTP überbügeln schafft man, wenn man in der Lage ist, eine Maus zu bedienen.

Wer wirklich total aufgeschmissen ist und tatsächlich einen externen Dienstleister braucht, um ein Sicherheitspatch einzuspielen...der sollte vielleicht lieber einfach sein Geld für einen Lesekurs ausgeben. Nicht, dass nicht jeder Dienstleister sein Geld verdient hätte, aber die Aussage "angewiesen" ist ein Witz.
Außer man betrachtet Faulheit als Zwang.

...man könnte ja auch einfach froh sein, dass auf die Sicherheit geachtet wird 🙂
Davon aber mal ganz abgesehen, macht nicht nur JTL die Sicherheitsfixes, da haben andere Hosting-Anbieter auch schon ihre Automatismen.
 

JohnFrea

Sehr aktives Mitglied
21. September 2017
995
313
b) Patches einspielt. Und sind wir mal ehrlich, fertige Dateien per FTP überbügeln schafft man, wenn man in der Lage ist, eine Maus zu bedienen.

Es ist aber gar nicht Aufgabe eine Verkäufers. Es ist technisch unnötige Steinzeit.

Und es ist eben oft nicht einfach per FTP Hochladen, weil JTL gerne auch unnötige Dateien in die Updates aufnimmt.
Beliebt z.B. .htaccess und /admin/.htaccess bei denen ggf. Änderungen nachgezogen werden müssen.
Dann erklär mal einem VERKÄUFER WinMerg.exe - schönen Dank auch.
 

martinwolf

Offizieller Service Partner
SPBanner
6. September 2012
3.727
356
Es ist stand Jahr 2000 - das kann man sich nicht schön Reden und das wird noch VIEL berechtigtes Murren auf Seiten von Kunden geben, die auf Servicepartner zwecks Installation angewiesen sind.
Naja, würde man als Shopbetreiber seine Verkaufssoftware in regelmäßigen Abständen auf einen halbwegs aktuellen Stand bringen, müsste man die Dateien nicht einzeln per Hand patchen, sondern spielt einfach die zur Verfügung gestellten Updates ein. Für die letzten Sicherheitsupdates hat JTL stehts 5.6, 5.7 und 5.8 berücksichtigt und für ältere Versionen die notwendigen Informationen zum manuellen Fixen bereit gestellt. Zudem hat JTL es nun auch beim Patch von gestern auch geschafft für jede Version ab 5.3 die bereits gepatchte Dateien zum Downlod anzubieten, sodass es ein einfacher Dateiupload ist anstatt manuell die Dateien per Hand zu verändern.
 

JohnFrea

Sehr aktives Mitglied
21. September 2017
995
313
Darüber sprechen wir hier doch.
Shopbetreiber müssen FTP-Rödeln wie vor 20 Jahren oder jemanden dafür Bezahlen.

KI läuft sich beim Auffinden der Lücken doch grade erst warm und jeden Monat ein Update mit meheren Patches wird uns vermutlich noch eine Weile begleiten.

Wann trägt JTL der Entwicklung Rechnung mit einem zeitgemäßen Updatemechanismus?
 

Morimus

Sehr aktives Mitglied
16. Mai 2019
750
206
Wann trägt JTL der Entwicklung Rechnung mit einem zeitgemäßen Updatemechanismus?
Naja, derzeit!
Also vielleicht nicht unbedingt genau an dem Updatemechanismus, den du dir wünschst, aber man kann durchaus sagen, dass JTL aktuell dabei ist, aufzuräumen.

15 Jahre JTL bedeuten eben auch 15 Jahre Flickwerk.
Oder wie recent.digital es oben so schön formuliert hat: „Historisch gewachsen“. 😁
 

TRueffer

Mitglied
14. Mai 2026
13
2
Großartig, dass JTL aufräumt - alles das was die letzten 15 Jahre versäumt wurde?

Warum findet das auf Kosten der Shop Betreiber statt? Ich muss jedes Mal meine JTL Agentur beauftragen und bezahlen! Ein tolles Geschäftsmodell!

JTL hat entschieden mit Hilfe von KI auf die Suche nach Sicherheitslücken zu gehen und ganz offen nach außen hin auch schön für jeden Hacker die vielen Lücken zu kommunizieren - so als wenn man noch stolz darauf wäre. "Hurra wir haben schon wieder eine Sicherheitslücke gefunden, hier ist sie!"

JTL gibt die Lösung für die Lücken kostenlos raus. Ja aber nur für die Shop Versionen, die noch aktuell sind. Dumm gelaufen für zB die 5.4. Version, die war nicht einmal 2 Jahre im Support! Das ist Unglaublich! Welch kurze Zeitspanne!

Wenn jetzt jeden Monat neue Updates für Sicherheitslücken herauskommen müssen wir jedes Mal unsere Agentur bezahlen um diese Lücken zu schließen. Vermutlich benötigen wir schon im Früjahr die neueste Shop Version usw.

Das geht so nicht. Ein Softwarehersteller muss sich um diese Dinge kümmern und sie kostenlos und unproblematisch beim Kunden einspielen lassen. Dem Shop Betreiber dürfen keine Kosten entstehen, weil JTL eine Software voller Fehler und Sicherheitslücken erstellt hat! JTL weiß, dass ein Großteil der Kunden alle Updates etc über Agenturen einspielen lassen muss. JTL sollte damit wissen, dass wenn man die Entscheidung trifft auf die Suche nach Fehlern zu gehen es auch bedeutet, dass den JTL Kunden ein Haufen Kosten entstehen! Das ist unerhört, dass das einfach übergangen wird!

Hat schon mal jemand für sein Sicherheitsupdate bei Windows etwas bezahlt? Bei Android? Bei einer Rückrufaktion seines Autos? Ich denke nicht, also warum müssen wir hier als JTL Shop Betreiber bezahlen, für die Fehler der JTL Software?

Wer behauptet, das könnte man alles nicht vergleichen, hat nicht zuende gedacht. Und wetten, das Blatt dreht sich, wenn derjenige selber betroffen ist und nicht soviel Geld und Zeit zur Hand hat um jeden Monat Sicherheitslücken von JTL zu schließen?

Übrigens, obwohl ich kein EU Fan bin gilt ab Dezember 2027 die Verordnung (EU) 2024/2847, kurz Cyber Resilience Act (CRA), Enthalten ist zb Grundsätzlich mindestens 5 Jahre Sicherheitsunterstützung! Hier würde JTL mit 2 Jahre Support für eine Shop Version nicht weiterkommen! Schade, dass diese Verordnung nicht jetzt schon gilt.

Ich bin so verärgert über JTL, das kann ich Worten nicht mehr ausdrücken! Nur alleine durch JTL entstehen mir soviele Kosten jetzt, dass ich bald nicht mehr wirtschaftlich arbeiten kann!

Was ist Eure Meinung?
 
  • Gefällt mir
Reaktionen: JohnFrea

JohnFrea

Sehr aktives Mitglied
21. September 2017
995
313
Ja, da ist was dran.
Wenn es wenigstens gesammelte Patche einmal im Monat wäre wie bei großen Herstellern üblich aber hier kann es durchaus mehrfach im Monat sein.

Nicht nur JTL sucht nach Lücken, sondern auch Externe. Sieht man ja in der namentlichen Nennung bei den Lücken.

Es ist einfach seit langem ein Auto-Updater für diese kleinen Patche nötig.
 

Martin1977

Sehr aktives Mitglied
1. August 2023
649
177
Bringt einen mitunter auch nicht weiter. Jetzt beim aktuellen Patch mussten auch die Template Hersteller was nachliefern. Mein Anbieter hat das noch am gleichen Tag gemacht. Wenn du also was nutzt das nicht das Nova Template ist, bringt dir so ein Autoupdate eh nichts.

Aber, die normalen Patche einspielen ist doch ein Kinderspiel, da gibt es auch keine Probleme mit den htaccess Dateien. Die hast du wenn dann nur bei einem großen Versionsupdate. Also einfach kopieren, durchlaufen lassen, fertig. Vorher Backup und gut ist. Ist doch echt kein Hexenwerk
 

NoOne

Sehr aktives Mitglied
16. März 2024
687
236
Großartig, dass JTL aufräumt - alles das was die letzten 15 Jahre versäumt wurde?

Warum findet das auf Kosten der Shop Betreiber statt? Ich muss jedes Mal meine JTL Agentur beauftragen und bezahlen! Ein tolles Geschäftsmodell!

JTL hat entschieden mit Hilfe von KI auf die Suche nach Sicherheitslücken zu gehen und ganz offen nach außen hin auch schön für jeden Hacker die vielen Lücken zu kommunizieren - so als wenn man noch stolz darauf wäre. "Hurra wir haben schon wieder eine Sicherheitslücke gefunden, hier ist sie!"

JTL gibt die Lösung für die Lücken kostenlos raus. Ja aber nur für die Shop Versionen, die noch aktuell sind. Dumm gelaufen für zB die 5.4. Version, die war nicht einmal 2 Jahre im Support! Das ist Unglaublich! Welch kurze Zeitspanne!

Wenn jetzt jeden Monat neue Updates für Sicherheitslücken herauskommen müssen wir jedes Mal unsere Agentur bezahlen um diese Lücken zu schließen. Vermutlich benötigen wir schon im Früjahr die neueste Shop Version usw.

Das geht so nicht. Ein Softwarehersteller muss sich um diese Dinge kümmern und sie kostenlos und unproblematisch beim Kunden einspielen lassen. Dem Shop Betreiber dürfen keine Kosten entstehen, weil JTL eine Software voller Fehler und Sicherheitslücken erstellt hat! JTL weiß, dass ein Großteil der Kunden alle Updates etc über Agenturen einspielen lassen muss. JTL sollte damit wissen, dass wenn man die Entscheidung trifft auf die Suche nach Fehlern zu gehen es auch bedeutet, dass den JTL Kunden ein Haufen Kosten entstehen! Das ist unerhört, dass das einfach übergangen wird!

Hat schon mal jemand für sein Sicherheitsupdate bei Windows etwas bezahlt? Bei Android? Bei einer Rückrufaktion seines Autos? Ich denke nicht, also warum müssen wir hier als JTL Shop Betreiber bezahlen, für die Fehler der JTL Software?

Wer behauptet, das könnte man alles nicht vergleichen, hat nicht zuende gedacht. Und wetten, das Blatt dreht sich, wenn derjenige selber betroffen ist und nicht soviel Geld und Zeit zur Hand hat um jeden Monat Sicherheitslücken von JTL zu schließen?

Übrigens, obwohl ich kein EU Fan bin gilt ab Dezember 2027 die Verordnung (EU) 2024/2847, kurz Cyber Resilience Act (CRA), Enthalten ist zb Grundsätzlich mindestens 5 Jahre Sicherheitsunterstützung! Hier würde JTL mit 2 Jahre Support für eine Shop Version nicht weiterkommen! Schade, dass diese Verordnung nicht jetzt schon gilt.

Ich bin so verärgert über JTL, das kann ich Worten nicht mehr ausdrücken! Nur alleine durch JTL entstehen mir soviele Kosten jetzt, dass ich bald nicht mehr wirtschaftlich arbeiten kann!

Was ist Eure Meinung?
1. Du kannst den Shop jederzeit selbst updaten, du musst keinen SP dafür beauftragen. Du kannst auch alle Plugins selbst updaten, sofern vorhanden. Template könnte das einzige Problem sein wofür du einen SP brauchen könntest, wenn es eine "Sonderanfertigung" für dich ist. Wenn du bei einem Drittanbieter hostest, dann liegt es in deiner Verantwortung das der Shop aktualisiert wird. JTL selbst bietet in ihren Hostings einen Updateservice (muss man im Kundencenter beantragen) für den Shop selbst. Das schließt natürlich nicht Templates und Plugins ein. Aber das kann der Hersteller der Plattform sowieso nicht bieten.
2. Das veröffentlichen der Sicherheitslücken als teil der responsible Disclosure ist standard. Das ist nicht nur bei JTL so. Auch bei PHP, wie man gerade wieder sieht. Gestern wieder angekündigt das heute kritische Sicherheitslücken gepatcht werden. Sobald die Patches dazu draußen sind, werden die Sicherheitslücken auch veröffentlicht.
3. Der CRA ändert nichts. Veraltete Versionen müssen nicht 5 Jahre lang supportet werden, wenn das Update auf die neue Version kostenlos ist. Und mit dem derzeitigen Abo-Model ist das der Fall. Da würde ich an deiner Stelle keine Hoffnung in den CRA setzen.

Weil du das Update nicht machen willst (oder meinetwegen auch nicht machen kannst), kannst du die entstehenden Kosten nicht JTL vorwerfen, sorry.
 
  • Gefällt mir
Reaktionen: martinwolf

martinwolf

Offizieller Service Partner
SPBanner
6. September 2012
3.727
356
Warum findet das auf Kosten der Shop Betreiber statt? Ich muss jedes Mal meine JTL Agentur beauftragen und bezahlen! Ein tolles Geschäftsmodell!

Was ist Eure Meinung?
Die Intervalle in denen Sicherheitsupdates kommen, werden sich dank KI deutlich verkürzen. Gewöhn Dich besser daran und lerne damit umzugehen. Wenn Deine Agentur dahingehend zu teuer ist, stell jemanden Inhouse an, der sich dem annimmt. Ob das unterm Strich günstiger ist wird man dann sehen.
 
  • Gefällt mir
Reaktionen: fdits

Martin1977

Sehr aktives Mitglied
1. August 2023
649
177
Also als Shopbetreiber der Shops seit 1997 hat muss ich dazu mal den Shopbetreibern hier sagen, der JTL-Shop ist, was Updates angeht, absolut vorbildlich. Ich habe meinen Shop jetzt schon so oft geupdated, egal ob von 5.6. auf 5.6.1 oder grosses Update von 5.6.1 auf 5.7 usw. Ich hatte noch NIE Probleme, Plugins deaktivieren, Template auf Nova stellen, Wartung an, loslegen und kopieren. Danach alles wieder Aktivieren, prüfen, läuft.

Egal was ich früher hatte, Oxid, xt:commerce, Shopware, das war immer ein Albtraum. Insbesondere Shopware 6 war eine richtige Diva, da ist der Shop nach einem Update regelmäßig in den Allerwertesten gegangen und ich war gezwungen immer eine Agentur zu nehmen. Aber der JTL Shop, absolut vorbildlich, kann ich nicht anders beschreiben.
 
  • Gefällt mir
Reaktionen: MKis84

Ähnliche Themen