
things4it
Aktives Mitglied
- 17. Februar 2014
- 60
- 13
Hallo,
irgendwie macht der Cron-Job Kundendatenanonymisierung nicht das was er soll bzw. das was er auch loggt.
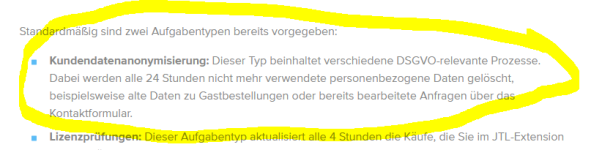
Unter https://guide.jtl-software.de/jtl-shop/systemverwaltung/cron-verwalten/ steht das nicht mehr benötigte Kundendaten gelöscht werden.
Dementsprechend sind auch die Debug Ausgaben im Logbuch:
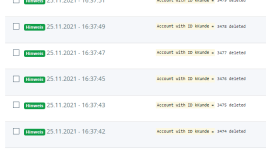
Gelöscht wurde zwar nichts, lediglich anonymisiert - was an sich ja ok ist (wenn man nicht behaupten würde das die Daten gelöscht werden - gut das muss man ja nicht so eng sehen^^)

Aber ziemlich doof ist, das dieser und jeder weitere Kunde bei jeden Cron-Durchlauf gelöscht/anonymisiert wird
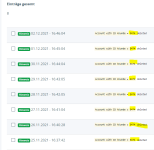
Sind jetzt leider nur 8 Logs, aber der Kunde ist vom Juni ... sprich wären die Logs nicht gelöscht worden, wären das ein log je Tag.
Dementsprechend lang läuft der "Kundendatenanonymisieren" Cron-Job auch, weswegen er jetzt deaktiviert wurde.
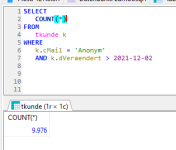
Nur als Beispiel zur Laufzeit, heute wurden in ca. 4,5 Stunden 9976 Kunden zum X-ten mal Anonymisiert (Job wurde abgebrochen/Apache neu gestartet damit das Drama ein Ende hat 🙂 )
Wäre super wenn das gefixt/als issue aufgenommen wird.
Oder mein grober Quercheck revidiert wird *wegrenn*
Danke und viele Grüße
Johannes
irgendwie macht der Cron-Job Kundendatenanonymisierung nicht das was er soll bzw. das was er auch loggt.
Unter https://guide.jtl-software.de/jtl-shop/systemverwaltung/cron-verwalten/ steht das nicht mehr benötigte Kundendaten gelöscht werden.
Dementsprechend sind auch die Debug Ausgaben im Logbuch:
Gelöscht wurde zwar nichts, lediglich anonymisiert - was an sich ja ok ist (wenn man nicht behaupten würde das die Daten gelöscht werden - gut das muss man ja nicht so eng sehen^^)
Aber ziemlich doof ist, das dieser und jeder weitere Kunde bei jeden Cron-Durchlauf gelöscht/anonymisiert wird
Sind jetzt leider nur 8 Logs, aber der Kunde ist vom Juni ... sprich wären die Logs nicht gelöscht worden, wären das ein log je Tag.
Dementsprechend lang läuft der "Kundendatenanonymisieren" Cron-Job auch, weswegen er jetzt deaktiviert wurde.
Nur als Beispiel zur Laufzeit, heute wurden in ca. 4,5 Stunden 9976 Kunden zum X-ten mal Anonymisiert (Job wurde abgebrochen/Apache neu gestartet damit das Drama ein Ende hat 🙂 )
Wäre super wenn das gefixt/als issue aufgenommen wird.
Oder mein grober Quercheck revidiert wird *wegrenn*
Danke und viele Grüße
Johannes
Zuletzt bearbeitet:
