Neu Hackerangriff auf JTL Shop

  • Ersteller des Themas Ersteller des Themas Loads
  • Erstellungsdatum Erstellungsdatum

Loads

Sehr aktives Mitglied
26. Februar 2013
644
41
Auf unseren JTL-Shop läuft lt. all-inkl. ein Hackerangriff.
Es wird versucht über das Registrierungsformular unseren Shop zu hacken.
Kann mir jemand sagen was ich hier machen kann um das zu Unterbinden?
Bin selbst totaler Laie.
 

recent.digital

Offizieller Service Partner
SPBanner
8. Juli 2015
2.383
819
Wuppertal
Ist dein Shop auf dem aktuellsten Stand? Wie äußert sich das Problem?
Hast du JTL dazu kontaktiert? Was sagt all-inkl. dazu? In letzter Zeit gibt es erhöhte Bot-Aktivitäten.
 

css-umsetzung

Offizieller Service Partner
SPBanner
6. Juli 2011
8.657
2.708
Berlin
Firma
css-umsetzung
Das kommt darauf an was die versuchen, dann kann man dem entgegenwirken.

in meinem 4er Shop haben versucht SQL Querys über die Registrierung und über die Freitexteingabe im Artikel abzusetzen.

Alles was sie geschafft haben war, sich zu registrieren und eine Plugin Bestellung in Höhe von über 90000 € durchzuführen (war eine sehr lange Liste), das wurde alles über einen Bot der aus Russland kam durchgeführt.
Ansonsten hat der Shop dem aber stand gehalten, da ich zusätzliche Absicherungen drin habe.
 
  • Gefällt mir
Reaktionen: Shop-Schmied

Shop-Schmied

Sehr aktives Mitglied
4. Februar 2014
415
79
Das kommt darauf an was die versuchen, dann kann man dem entgegenwirken.

in meinem 4er Shop haben versucht SQL Querys über die Registrierung und über die Freitexteingabe im Artikel abzusetzen.

Alles was sie geschafft haben war, sich zu registrieren und eine Plugin Bestellung in Höhe von über 90000 € durchzuführen (war eine sehr lange Liste), das wurde alles über einen Bot der aus Russland kam durchgeführt.
Ansonsten hat der Shop dem aber stand gehalten, da ich zusätzliche Absicherungen drin habe.
Das ist ja spooky 😱 .... was sind das für Absicherungen? So in der Art, wie oben genannt? Spamprotektor?
 

Loads

Sehr aktives Mitglied
26. Februar 2013
644
41
Ist dein Shop auf dem aktuellsten Stand? Wie äußert sich das Problem?
Hast du JTL dazu kontaktiert? Was sagt all-inkl. dazu? In letzter Zeit gibt es erhöhte Bot-Aktivitäten.
Sho Version ist 5.3.2.
Gestern kam ja eine Email dass man ein Update einspielen soll aufgrund einer Sicherheitslücke.
Habe ich noch nicht umsetzen können.
Evtl. hängt es damit zusammen?
 

css-umsetzung

Offizieller Service Partner
SPBanner
6. Juli 2011
8.657
2.708
Berlin
Firma
css-umsetzung
Nein, das um was es da geht ist eigentlich pillepalle aber trotzdem wichtig, das hat nichts mit SQL injects zu tun
 
  • Gefällt mir
Reaktionen: Loads

littled

Mitglied
6. März 2024
44
16
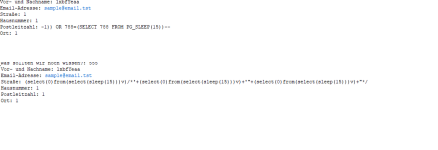
Bei uns haben sie es auch vor 3 Tagen versucht, aber über das Kontaktformular. Wir wurden mit über 2000 mails zugespammt und der Bot hat verschiedene SQL Injects ausprobiert.
Unser Fehler das wir kein Captcha drin haben
 

Anhänge

  • SQLinjects15072024.png
    SQLinjects15072024.png
    29,2 KB · Aufrufe: 62

Loads

Sehr aktives Mitglied
26. Februar 2013
644
41
Der Techniker von all-inkl. meint ich solle einen Spam-Schutz einrichten.
Wäre das dann dieses Plugin von Lilfoot?
 

css-umsetzung

Offizieller Service Partner
SPBanner
6. Juli 2011
8.657
2.708
Berlin
Firma
css-umsetzung
Ja das wäre ein Versuch, wenn das nicht ausreicht dann von Google den recaptcha Schutz.
 
  • Gefällt mir
Reaktionen: Loads

Pokale-Meier.de

Aktives Mitglied
2. Januar 2019
19
4
Dresden
Firma
Meier Trophy GmbH
Dazu kann ich etwas beitragen. Wir haben das gesamte Q1 2024 auf unserer Seite Pokale-Meier.de mit gleichen Angriffsmustern zu kämpfen gehabt - Insgesamt ca. 90.000 Kontaktformmular-Anmeldungen, Frage-zum-Produkt Auslöser etc. Seitenzugriffe sind um das 3-10 fache gestiegen.
Wir haben diese Angriffe durch verschiedene Maßnahmen immer wieder begrenzt - einzelne Bot-Ips, die besonders häufig vorkommen gesperrt, Länder gesperrt und die Captchas ausgetauscht.
Hier ein gut gemeinter Rat - wir haben leider zu spät gemerkt, dass bei einigen Kunden die Einstellungen des unsichtbaren Google Captchas dazu führten, dass die Bestellung nicht abschlossen werden konnte (bei 1/5 Bestellungen) - hat uns folglich einige Wochen richtig Umsatz gekostet.
Wir haben außerdem Google-Ads-Angriffe verzeichnet und negativ-SEO, was zu Downranks bei Google geführt hat.
Es hätte mir geholfen, wenn es dazu schon Erfahrungen gegeben oder JTL ein paar Notfallmaßnahmen in einem Guide veröffentlicht hätte.
Liebe Grüße, Leo

 
  • Gefällt mir
Reaktionen: daluga

Verkäuferlein

Sehr aktives Mitglied
29. April 2012
2.618
1.074
Das meiste hier ist ja mehr Spam- als Hacking-Versuch.

Eine Mischung aus beidem sind ja diese ganzen Bot-Seitenaufrufe, die versuchen z.B. Wordpress-Installationen auf Schwachstellen abzuklopfen und damit die Liste der Shop-Weiterleitungen ohne Ziel-URL in die Länge ziehen.

Gibt es dafür eigentlich auch irgendeine Lösung, dass man diese Aufrufe blockt bzw. bei den Shop-Weiterleitungen als Spam deklarieren und ausblenden kann?
 

lilfoot.software

Offizieller Service Partner
SPBanner
8. Juni 2020
106
113

littled

Mitglied
6. März 2024
44
16
Von unserem All-inkl Email Server wurden heute Phishing Mails verschickt. Wir wissen leider nicht wie sie an unseren Zugang gekommen sind. Wir hatten schon vor 2 Monaten den selben Fall, aber von unserem anderen Mail Server( wir haben 2 Konten bei All inkl). Es ist sonst nichts betroffen( bisher) liegt die schwachstelle bei uns oder vllt. doch bei All-inkl? Wir haben eine super Firewall und der Traffic wird überwacht, ich glaube nicht das wir einen aktiven Angreifer im Netzwerk haben.
 

MrS

Aktives Mitglied
23. Dezember 2023
68
3
Dazu kann ich etwas beitragen. Wir haben das gesamte Q1 2024 auf unserer Seite Pokale-Meier.de mit gleichen Angriffsmustern zu kämpfen gehabt - Insgesamt ca. 90.000 Kontaktformmular-Anmeldungen, Frage-zum-Produkt Auslöser etc. Seitenzugriffe sind um das 3-10 fache gestiegen.
Wir haben diese Angriffe durch verschiedene Maßnahmen immer wieder begrenzt - einzelne Bot-Ips, die besonders häufig vorkommen gesperrt, Länder gesperrt und die Captchas ausgetauscht.
Hier ein gut gemeinter Rat - wir haben leider zu spät gemerkt, dass bei einigen Kunden die Einstellungen des unsichtbaren Google Captchas dazu führten, dass die Bestellung nicht abschlossen werden konnte (bei 1/5 Bestellungen) - hat uns folglich einige Wochen richtig Umsatz gekostet.
Wir haben außerdem Google-Ads-Angriffe verzeichnet und negativ-SEO, was zu Downranks bei Google geführt hat.
Es hätte mir geholfen, wenn es dazu schon Erfahrungen gegeben oder JTL ein paar Notfallmaßnahmen in einem Guide veröffentlicht hätte.
Liebe Grüße, Leo

Hallo Leo,

wie zeichnete sich das ab, dass bei den unsichtbaren Captchas Bestellungen nicht abgeschlossen werden konnten? In dem Shop, bei dem ich diee Technik mache, gibt es aktuell ein Problem, dass es viele Warenkorbabbrecher gibt. Als ich deinen Beitrag gelesen habe wurde ich hellhörig. 😉 Konntest du das Problem lösen? Und wie sah die Lösung aus?

VG
Stephen
 

Angriffsflasche

Aktives Mitglied
5. Januar 2023
66
7
Wir haben leider aktuell mit der Version 5.3.3. das gleiche Problem. Bots die sich regristrieren und dann auf das Kontaktformular wollen. Das Kontaktformular hatte eh schon Captcha an, bei der Regristierung haben wir es nachgezogen. Die Mails sind jetzt im Shop auf der Blacklist drauf und aus der Wawi wieder raus gelöscht. Leider können die sich weiterhin mit dem bestehenden Account einloggen. Gibt es eine Möglichkeit diese direkt im Shop FE zu sperren?
 

dapole

Sehr aktives Mitglied
27. Oktober 2014
155
30
Also:

Aus eigener Erfahrung: Google reCaptchja: PFLICHT! (oder ähnliches)

Ansonsten ist es eine Frage der Zeit, wann man betroffen sein wird ... Es ist nicht die Frage ob, sondern wann ....

Ansonsten muss ich sagen, dass der JTL Shop recht Massiv ist ....
( Zumindest, wenn es um hacking geht) ....

Betrachtet man andere Aspekte ....:

Noch vor einem Jahr oder gar 2 vielleicht auch 3 Jahren habe ich recht viel Zeit in solche Thematiken gesteckt ...

Damals war es noch echt einfach den JTL - Shop handlungsunfähig zu machen. ( kein hack eher eine ablauffolge von aufrufen),
was meine ich mit Handlungsunfähig?!

Nunja, man konnte den Shop nicht nutzen. Seiten luden bis hinzu 5 min und die Performance war bei 0 ,..
Theoretisch konnte das jeder aus dem Frontend mit Standard Boardmitteln verursachen.
( natürlich nicht unabsichtlich, da man schon paar *.js brauchte um das zu realisieren)

Also: Ich habe natürlich separat getestet. Client, in meinem Fall Laptop, hat die Seite geladen und das nötige dafür und mit dem Handy ( anderer internetzugang) habe ich getestet, was der shop macht .... bzw nicht macht 😉

Aber: Das schon länger her, ob das immer noch geht, weiß ich noch nicht ^^ Wenn man die Zeit ist, werde ich das mal ausprobieren 😉
( Bislang hab ich sowas aber wirklich in jedem Shopsystem erreichen können; somit ist das wohl 'nicht' so einfach, das komplett zu unterbinden)


Grüße
 

Ähnliche Themen