Neu SPAM durch die Eingabeseite bei den Kundendaten

IRCnet

Aktives Mitglied
8. April 2012
15
7
Bei mir gibt es jetzt plötzlich seit dem 27. Mai wieder SPAM über die Kundenregistrierung, nachdem 3 Monate nichts war. Aktuell sind es in den letzten 3 Tagen 16 SPAM-Anmeldungen...

Sieht dann so aus in der E-Mail:

Zur Kontrolle hier noch einmal Ihre Kundendaten:

Anschrift:

Pending BTC Transfer has been Processed • BTC: $68,005 ohfjvbnggg.blogspot.com.au
15 620000
10115 Berlin
Berlin
Deutschland

Telefon:

12** ***2626
 

IRCnet

Aktives Mitglied
8. April 2012
15
7
Kann ich die Version 2.2.1 eigentlich mit PHP 8.5 nutzen? Laut Changelog wäre es das einzige meiner Plugins, welches keine 8.5 freigabe hat.
 

wawi-dl

Sehr aktives Mitglied
29. April 2008
6.789
833
Bei mir gibt es jetzt plötzlich seit dem 27. Mai wieder SPAM über die Kundenregistrierung, nachdem 3 Monate nichts war. Aktuell sind es in den letzten 3 Tagen 16 SPAM-Anmeldungen...
bei uns auch und nervt ... die Bots haben offenbar dazu gelernt


@lilfoot.software
Wolltet ihr denn da noch ein Update machen? Braucht ihr Infos?

Verbesserungsvorschlag:
1.) könnte man eine Einstellung ergänzen, die man selbst pflegen kann? Z.B. wenn jemand bestimmte Begriffe in Eingabefeld XYZ schreibt, dann blocken?
2.) könnte man eine Einstellung ergänzen, mit der man ein Regelwerk hinterlegen kann, z.B. Name enthält " BTC " + PLZ "10115" + Ort "Berlin" = SPAM = blockieren?
 

deliman

Sehr aktives Mitglied
13. Februar 2016
1.072
132
Bei uns auch dutzende Kundenanmeldungen mit dem Bitcoin-Schei... aber nur im internationalen Shop. Nervt...
 

lilfoot.software

Offizieller Service Partner
SPBanner
8. Juni 2020
106
113
Moin 🙂,
Wolltet ihr denn da noch ein Update machen? Braucht ihr Infos?
ich bin da auf jeden Fall dran und teste aktuell verschiedene Möglichkeiten für z.B. das Kombinieren von Spamwords und Email-Domains etc. Ich will das aber so flexibel wie möglich integrieren damit man selber auf zukünftige Spam-Wellen reagieren kann.
Kann ich die Version 2.2.1 eigentlich mit PHP 8.5 nutzen? Laut Changelog wäre es das einzige meiner Plugins, welches keine 8.5 freigabe hat.
Funktioniert hier lokal ohne Probleme. Ich werde die Versionen in Kürze auch für die 8.5 freigeben.
1.) könnte man eine Einstellung ergänzen, die man selbst pflegen kann? Z.B. wenn jemand bestimmte Begriffe in Eingabefeld XYZ schreibt, dann blocken?
Diese Möglichkeit gibt es bereits in der Kaufversion. In der Lite-Version gibt es diese Möglichkeit nicht und ist auch nicht vorgesehen.
 

shopbetreiber999

Aktives Mitglied
30. Juni 2018
29
6
Also ich würde vermuten mit der Lilfoot Bezahlversion ist wohl der Berliner Spammer in den Griff zu kriegen. Habe am Sonntag die Testversion installiert, jetzt ist seit 24 Stunden Ruhe.
 
  • Gefällt mir
Reaktionen: wawi-dl

deliwelt

Gut bekanntes Mitglied
17. Januar 2013
134
20
Hallo,
nachdem wir in letzter Zeit auch massiv Spam-Neukundenregistrierungen erhalten, wir aber eigentlich SpamProtector Lite (und seit ein paar Tagen die Vollversion im Test) nutzen, habe ich mal im Quellcode der entsprechenden Seiten nachgeschaut.
Müssten da in der <FORM> nicht wenigstens die Honeypot-Felder im Quellcode zu sehen sein? Aber weder in der Neukundenregistrierung, noch im Standard-Kontaktformular sehe ich was davon.
Kann mir jemand dazu was sagen? Vielleicht bin ich ja nur blind...

Gruß Micha

Nussmischungen, geröstete Nüsse & knackige Snacks aus eigener Produktion
www.berliner-nuss.de
Shop 5.7.2 WaWi 1.11.11
 

MBesancon

Administrator
Mitarbeiter
1. Oktober 2010
2.087
218
Erkelenz
Hallo,
nachdem wir in letzter Zeit auch massiv Spam-Neukundenregistrierungen erhalten, wir aber eigentlich SpamProtector Lite (und seit ein paar Tagen die Vollversion im Test) nutzen, habe ich mal im Quellcode der entsprechenden Seiten nachgeschaut.
Müssten da in der <FORM> nicht wenigstens die Honeypot-Felder im Quellcode zu sehen sein? Aber weder in der Neukundenregistrierung, noch im Standard-Kontaktformular sehe ich was davon.
Kann mir jemand dazu was sagen? Vielleicht bin ich ja nur blind...

Gruß Micha

Nussmischungen, geröstete Nüsse & knackige Snacks aus eigener Produktion
www.berliner-nuss.de
Shop 5.7.2 WaWi 1.11.11
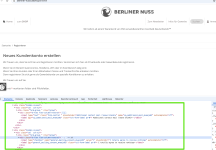
Hier sind die Honeypots 🙂

Monosnap Berliner Nuss – Frisch geröstet…e & Snackmischungen aus Berlin 2026-06-18 22-40-58.png
 

bbfdesign

Offizieller Service Partner
SPBanner
28. September 2013
440
118
Moin
Wenn es noch Probleme gibt, ich habe ein Plugin und würde es gerne noch bei 2-3 Usern testen lassen wollen.
Wenn jemand Interesse hat, gerne melden.

Gruß Björn
 
  • Gefällt mir
Reaktionen: shopbetreiber999

IRCnet

Aktives Mitglied
8. April 2012
15
7
Moin
Wenn es noch Probleme gibt, ich habe ein Plugin und würde es gerne noch bei 2-3 Usern testen lassen wollen.
Wenn jemand Interesse hat, gerne melden.

Gruß Björn
Hallo Björn, ich habe nach wie vor täglichen SPAM über das Neukundenformular in der oben beschrieben Form mit Bitcoin. Gerne bin ich bereit, dein Plugin mit dir zu testen...
 
  • Gefällt mir
Reaktionen: bbfdesign

JohnFrea

Sehr aktives Mitglied
21. September 2017
981
309
Wir bekommen seit ein paar Tagen massiv Spam über das Kontaktformular.
Hat jemand etwas Code, um z.B. die Mindestlänge der Nachricht zu prüfen oder bei bestimmten Wörtern in der Nachricht zu sperren?

Das Spamprotektor-Lite Plugin filtert den Spam nicht.
Für die Vollversion fehlt leider das Budget.
 

wawi-dl

Sehr aktives Mitglied
29. April 2008
6.789
833
wir haben uns dazu ein Plugin gebaut, mit dem wir immer gleiche Eingaben-Kombinationen "filtern" können, die Eingabe wird dann bei Absenden ins Nirwana geschickt, der Bot im Glaube es wurde abgesendet

mit Claude war das in 30min gebaut
 

wawi-dl

Sehr aktives Mitglied
29. April 2008
6.789
833
Das ist eigentlich ganz eazy, JTL Shop Setup, Plugin-Vorlage in Claude hochladen, deine Anforderung prompten und in einem Testsystem testen.
Ganz simpel anfangen, wenn das Plugin läuft als Baseline setzen und dann als Vorlage verwenden.
 

Ähnliche Themen