ostseemodellbau
Aktives Mitglied
- 20. Januar 2018
- 58
- 4
Moin allerseits,
da bei uns seit dem Update auf 5.8.1 der Slider nicht mehr funktioniert, bi ich heute mal mit Hilfe der KI auf mögliche Ursachenforschung gegangen.
Der Grund hierfür scheint der Wechsel der Slider-Bibliothek von Nivo Slider zu SplideJS zu sein.
OK, das Problem liegt immer noch vor, ist hier aber erstmal nebensächlich.
Nach einigen, von der KI vorgeschlagenen Lösungsversuchen bin ich letztendlich mal darauf hingewiesen worden, mal auf der Shop-Startseite https://ostseemodellbau.de die Taste F12 zu drücken, ob da irgendwo eine rote Fehlermeldung erscheint.
Und tatsächlich habe ich da folgendes entdeckt (siehe beigefügterScreenshot)
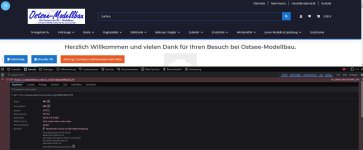
Die KI bat mich dann, den (roten Link) mal zu kopieren und dabei wurde ich auf einen:
Zitat KI:
Das von dir gesendete Skript ist die Ursache des Problems – allerdings auf eine kritische Weise: Bei dieser URL handelt es sich um eine bekannte Sicherheitsbedrohung
In der JTL-Community und im JTL-Software Forum gibt es eine offizielle Warnung bezüglich genau dieses Typs von Skripten (oft getarnt als Automatisierungs- oder Statistik-Tools). Es handelt sich hierbei um einen sogenannten Magecart-Angriff
Zitat KI Ende
Da mein Fachwissen zu nachfolgenden Lösungsvorschlägen nicht ausreicht, mache ich mir Gedanken, ob da irgendwo irgendwas böses schlummert 😱
Ich hoffe nicht, aber wenn sich dazu mal jemand äußern könnte, wäre das sehr freundlich.
Danke vorab
Gruß
Thomas
da bei uns seit dem Update auf 5.8.1 der Slider nicht mehr funktioniert, bi ich heute mal mit Hilfe der KI auf mögliche Ursachenforschung gegangen.
Der Grund hierfür scheint der Wechsel der Slider-Bibliothek von Nivo Slider zu SplideJS zu sein.
OK, das Problem liegt immer noch vor, ist hier aber erstmal nebensächlich.
Nach einigen, von der KI vorgeschlagenen Lösungsversuchen bin ich letztendlich mal darauf hingewiesen worden, mal auf der Shop-Startseite https://ostseemodellbau.de die Taste F12 zu drücken, ob da irgendwo eine rote Fehlermeldung erscheint.
Und tatsächlich habe ich da folgendes entdeckt (siehe beigefügterScreenshot)
Die KI bat mich dann, den (roten Link) mal zu kopieren und dabei wurde ich auf einen:
Zitat KI:
Das von dir gesendete Skript ist die Ursache des Problems – allerdings auf eine kritische Weise: Bei dieser URL handelt es sich um eine bekannte Sicherheitsbedrohung
In der JTL-Community und im JTL-Software Forum gibt es eine offizielle Warnung bezüglich genau dieses Typs von Skripten (oft getarnt als Automatisierungs- oder Statistik-Tools). Es handelt sich hierbei um einen sogenannten Magecart-Angriff
Zitat KI Ende
Da mein Fachwissen zu nachfolgenden Lösungsvorschlägen nicht ausreicht, mache ich mir Gedanken, ob da irgendwo irgendwas böses schlummert 😱
Ich hoffe nicht, aber wenn sich dazu mal jemand äußern könnte, wäre das sehr freundlich.
Danke vorab
Gruß
Thomas